
Contrate un proveedor certificado NAID AAA y documente el servicio con un acuerdo de socio comercial (BAA) y un certificado de destrucción alineado con NIST SP 800-88. Para equipos que contenían información médica protegida electrónica (ePHI) y no volverán a usarse, la destrucción física verificable es la opción más segura. Antes de firmar nada, exija inventario por número de serie, contenedores asegurados y una cita clara de destrucción in situ o en planta.
En resumen:
- Solo los proveedores certificados NAID AAA y con BAA vigente ofrecen controles de seguridad y auditorías que cumplen con los requisitos de HIPAA y NIST SP 800-88.
- La destrucción física en sitio es la opción más segura para ePHI que no se reutilizará, especialmente en lotes con datos de alta sensibilidad.
- El método de sanitización adecuado depende del soporte y el destino final, siendo la destrucción física la preferida para garantizar la irreversibilidad.
- Es indispensable verificar y exigir certificados de destrucción detallados, registros de cadena de custodia y cumplimiento del plazo de retención, que generalmente es de seis años.
- La supervisión del proceso en las fases de preparación, ejecución y cierre, junto con cláusulas contractuales específicas, garantiza auditorías exitosas y protección ante brechas de datos.
Tabla de contenidos
- Qué exige la normativa: HIPAA y NIST SP 800-88 en la práctica hospitalaria
- Métodos de sanitización: sobrescritura, degaussing y destrucción física
- Cómo elegir y auditar a un proveedor de destrucción de datos
- Proceso operativo recomendado para la sesión de destrucción
- Preguntas contractuales imprescindibles antes de firmar
- Cómo aplicamos estos estándares en la práctica hospitalaria
- Cómo contratar la destrucción certificada con Usedcartridge
- Fuentes
Qué exige la normativa: HIPAA y NIST SP 800-88 en la práctica hospitalaria
HIPAA permite que un hospital delegue la eliminación de datos en un tercero, siempre que ese tercero actúe como business associate. El HHS aclara que una entidad cubierta puede contratar a un proveedor externo para disponer de PHI, pero exige políticas y procedimientos formales de eliminación para cada soporte.
Ese requisito se traduce en dos obligaciones concretas para el departamento de TI: exigir un BAA que cubra explícitamente la eliminación de ePHI, y aplicar el marco NIST SP 800-88 para clasificar cada medio antes de decidir el método de sanitización.
NIST SP 800-88 define tres niveles de tratamiento que debe justificar por escrito:
- Clear: borrado lógico mediante comandos estándar, válido solo si el disco se reutilizará dentro de un entorno controlado.
- Purge: técnicas como el criptográfico o el degaussing en discos magnéticos, adecuadas cuando el riesgo residual es bajo.
- Destroy: destrucción física que hace irrecuperable el dato, la opción que exige la mayoría de auditorías hospitalarias para ePHI de alta sensibilidad.
Consejo profesional: guarde cada certificado y cada registro de cadena de custodia durante al menos seis años, el plazo estándar de retención documental que suelen pedir los auditores de HIPAA.
Métodos de sanitización: sobrescritura, degaussing y destrucción física
La elección del método depende del tipo de soporte y del destino final del equipo, no de la preferencia del proveedor. Un disco duro mecánico (HDD) responde bien al degaussing porque almacena datos mediante campos magnéticos; un SSD no, porque su memoria flash no se ve afectada por esos campos y puede conservar datos residuales en celdas marcadas como libres.
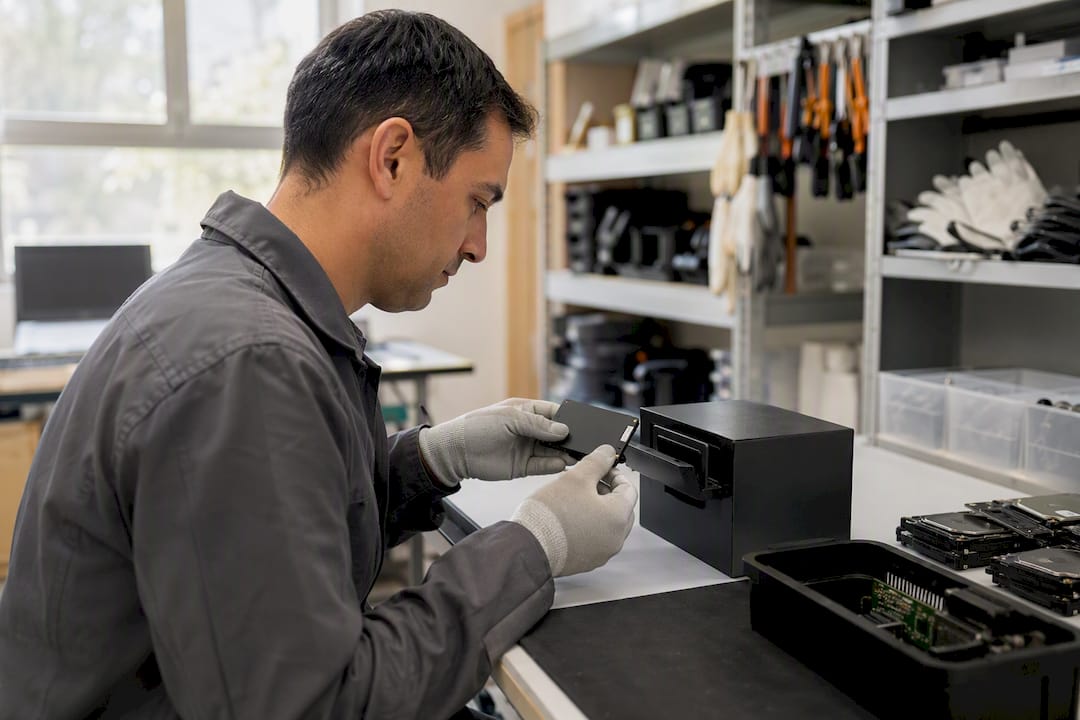
Por eso muchos hospitales optan directamente por Destroy en los soportes finales que contenían ePHI, evitando la incertidumbre técnica de validar un borrado parcial. Las guías del sector coinciden en que combinar NAID AAA, NIST SP 800-88 y certificados verificables reduce el margen de error frente a depender solo de software de borrado.
La diferencia entre destrucción in situ y procesamiento en planta también pesa en la decisión:
- On-site (in situ): un camión triturador llega al hospital, el personal de TI presencia la destrucción y el riesgo de transferencia desaparece porque el disco nunca sale del edificio.
- Off-site (en planta): los equipos se transportan a una instalación certificada, lo que suele abaratar costos en volúmenes grandes pero añade un tramo de cadena de custodia que hay que documentar con precisión.
Para lotes con datos de alta sensibilidad, muchos hospitales prefieren la destrucción móvil in situ precisamente porque elimina ese punto de transferencia, aunque el servicio cueste más por unidad.
Cómo elegir y auditar a un proveedor de destrucción de datos
Antes de firmar un contrato, verifique estos cinco puntos en orden de importancia:
- Certificación NAID AAA vigente. Es el estándar operativo que valida controles físicos, procedimientos internos y auditorías no anunciadas del proveedor, según i-SIGMA.
- BAA firmado antes del primer servicio, no después. Debe nombrar explícitamente la eliminación de ePHI como actividad cubierta.
- Cadena de custodia auditable, con registro de quién manipuló cada dispositivo desde el retiro hasta la destrucción final.
- Verificación de antecedentes del personal que participa en la recolección y la destrucción, exigible como parte del propio marco NAID AAA.
- Certificado de destrucción detallado, con fecha, ubicación, método y número de serie de cada equipo.
Exija también el plazo exacto de retención documental que el proveedor promete cumplir.
Vigile estas señales de alerta:
- El proveedor se niega a permitir que su personal presencie (witnessing) la destrucción.
- No puede mostrar una certificación NAID AAA vigente, solo certificaciones ambientales como R2v3 o e-Stewards, que cubren reciclaje pero no sustituyen los controles operativos de seguridad.
- El contrato permite subcontratar el servicio sin notificación previa.
- Las instalaciones carecen de control de acceso visible o de cámaras en el área de procesamiento.
Proceso operativo recomendado para la sesión de destrucción
Un servicio bien ejecutado sigue tres fases claras, y el equipo de TI hospitalario debe supervisar cada una:
- Preparación. Complete el inventario con número de serie de cada disco, etiquete los dispositivos y colóquelos en contenedores tamper-evident (a prueba de manipulación) hasta el momento de la destrucción. Restrinja el acceso al área de acopio solo al personal autorizado.
- Ejecución. Verifique cada serial contra el inventario antes de que entre a la trituradora, ya sea en el camión in situ o en la planta. Un miembro del equipo de TI debe actuar como testigo y registrar cualquier discrepancia entre lo inventariado y lo destruido.
- Cierre. Reconcilie el inventario final contra lo procesado, reciba el certificado de destrucción y confirme que los residuos pasan a un reciclador certificado.
El certificado final debe detallar fecha, ubicación, método, seriales de cada dispositivo y nombres de los testigos, documento que conviene archivar junto al inventario original de preparación.
Preguntas contractuales imprescindibles antes de firmar
Un BAA para destrucción de ePHI no puede ser genérico. Debe especificar qué ocurre con los datos durante el transporte, quién asume responsabilidad ante una brecha en tránsito y qué método de sanitización se aplicará por tipo de soporte.
Revise estas cláusulas antes de firmar:
- Auditorías del hospital al proveedor, con derecho a inspección sin previo aviso.
- Notificación de incidentes dentro de un plazo definido si ocurre una brecha durante el proceso.
- Restricciones a la subcontratación, o al menos notificación previa obligatoria.
- Límites de responsabilidad económica proporcionales al volumen y sensibilidad de los datos gestionados.
- Plazo de conservación de certificados y registros, alineado con el periodo de retención documental que exige la política interna del hospital.
La sección de HHS sobre eliminación de PHI es un buen punto de referencia para redactar estas cláusulas con el equipo legal.
Cómo aplicamos estos estándares en la práctica hospitalaria
La mayoría de las guías repiten lo mismo sobre HIPAA sin decir qué hacer el día que llega el camión. La parte que suele quedar en el aire es la supervisión: quién firma, quién compara seriales, quién decide si un disco raya con Purge o necesita Destroy directamente. Ese detalle, más que el papeleo, es lo que separa un servicio defendible en auditoría de uno que solo lo parece.
Usedcartridge estructura sus servicios de destrucción de datos alrededor de ese vacío: recogida programada, opción de destrucción in situ con testigo, y un certificado que documenta seriales, método y cadena de custodia desde el primer contenedor hasta el reciclaje final. El BAA se firma antes de mover un solo disco, no como formalidad posterior.
Si su hospital todavía decide método por método sin un criterio escrito, empiece por ahí antes de la próxima licitación.
— Keith
Cómo contratar la destrucción certificada con Usedcartridge
Usedcartridge es la alternativa directa a coordinar por separado transporte, trituración y certificación con proveedores distintos: un solo servicio cubre recogida programada, destrucción in situ o en planta, BAA firmado antes del retiro y certificado de destrucción con seriales y cadena de custodia completa.
El servicio está pensado para la logística real de un hospital: contenedores asegurados en el momento de la recogida, opción de que su personal presencie la destrucción, y gestión responsable del hardware residual una vez procesado. Puede revisar el detalle del servicio de destrucción in situ o consultar directamente la página de destrucción de datos para solicitar un presupuesto ajustado al volumen de equipos que su departamento necesita retirar este trimestre.
Fuentes
Para redactar políticas internas o responder a una auditoría, consulte directamente la certificación NAID AAA de i-SIGMA y las preguntas frecuentes de HHS sobre disposición de PHI. Ambas sirven como referencia primaria al negociar un BAA o al archivar evidencia de destrucción.
- i-SIGMA: NAID AAA Certification
- HHS: May a covered entity reuse computers that store protected information?
- AccountableHQ: Healthcare hard drive destruction: HIPAA‑compliant, on‑site, and certified
- DispositionCompliance: NAID AAA certification explained