
HIPAA exige que la información de salud protegida (PHI) quede irrecuperable antes de tirar, transferir o revender cualquier soporte que la contenga. Eso significa sobrescritura verificable según NIST SP 800-88, desmagnetización o destrucción física según el tipo de medio, siempre con un certificado de destrucción serializado y una cadena de custodia documentada. Sin esa evidencia, su organización queda expuesta ante una auditoría del HHS, aunque haya delegado el trabajo a un tercero.
En resumen:
- Es fundamental destruir físicamente o sobrescribir datos en soportes de salud protegidos usando métodos verificables y documentados para cumplir con HIPAA.
- La sobrescritura, desmagnetización y destrucción física son las únicas técnicas aceptadas por NIST SP 800-88 que garantizan la irreparabilidad de la PHI.
- La cadena de custodia y los certificados de destrucción con datos serializados protegen legalmente ante auditorías o investigaciones del HHS.
- Cada organización debe tener un acuerdo de socio comercial firmado, con evidencia verificable y procesos claros, antes de delegar la destrucción.
- Subcontratar destrucción certificada, como la de Usedcartridge, suele ser más económico y seguro que gestionar internamente la eliminación de soportes obsoletos.
Tabla de contenidos
- Qué exige HIPAA para la destrucción de datos según el HHS
- Métodos aceptables: sobrescritura, desmagnetización o destrucción física
- Cadena de custodia y certificado de destrucción: la prueba que le protege
- Cómo elegir entre destrucción interna o un proveedor especializado
- Qué aporta Usedcartridge a este proceso
- Lo que la mayoría de las guías de cumplimiento no dice
- Solicite destrucción certificada con Usedcartridge
- Fuentes
Qué exige HIPAA para la destrucción de datos según el HHS
La guía Disposal of Protected Health Information del HHS es el documento de referencia que toda organización sanitaria debería tener marcado. Establece que la PHI, en papel o en formato electrónico, debe destruirse o eliminarse de forma que no pueda leerse, reconstruirse ni recuperarse por ningún medio razonable. No basta con borrar archivos o formatear un disco: la norma habla de irreparabilidad, no de ocultamiento.
La Regla de Seguridad refuerza esta obligación en la sección 164.310(d)(2), que exige políticas y procedimientos escritos para la disposición final de ePHI y de los soportes físicos que la almacenan. Su organización necesita un documento interno que describa, paso a paso, qué ocurre con un disco duro, una cinta de respaldo o un servidor cuando deja de usarse.
Conviene distinguir dos obligaciones que suelen confundirse:
- Retención de registros médicos: los plazos varían según el estado y el tipo de registro, y en general oscilan entre varios años y décadas tras el último contacto con el paciente.
- Destrucción de PHI en soportes obsoletos: aplica cuando el hardware llega al final de su vida útil, independientemente de si el registro clínico sigue vigente en otro sistema.
Un punto que muchos responsables de cumplimiento pasan por alto: contratar a un socio comercial (business asociate) para la destrucción no traslada la responsabilidad legal. Si ese proveedor falla, la entidad cubierta sigue respondiendo ante el HHS. La relación exige un acuerdo de socio comercial (BAA) firmado y verificación real de sus prácticas, no solo confianza en su reputación.
Métodos aceptables: sobrescritura, desmagnetización o destrucción física
NIST SP 800-88 define tres niveles de desinfección de soportes: clear (borrado lógico básico), purge (técnicas que resisten ataques de recuperación con laboratorio) y destroy (destrucción física que hace inviable cualquier reutilización). Para ePHI bajo HIPAA, el nivel clear casi nunca es suficiente: un simple formateo deja rastros recuperables con herramientas forenses estándar, sobre todo en discos dañados.
Los métodos que sí resisten el escrutinio de una auditoría son estos:
- Sobrescritura verificable. Se reemplazan todos los sectores del disco con patrones de datos y se verifica el resultado con software de validación. Es viable en discos duros mecánicos funcionales, pero requiere documentar el algoritmo usado y el resultado de la verificación, no solo el intento.
- Desmagnetización (degaussing). Aplica un campo magnético potente para destruir la estructura de datos en cintas y discos duros mecánicos. No funciona en unidades de estado sólido (SSD), porque estas no dependen de magnetismo para almacenar información.
- Destrucción física. Trituración, desintegración o perforación del soporte hasta un tamaño de partícula que impide cualquier reconstrucción. Es la única opción fiable para SSDs con celdas defectuosas, discos dañados físicamente o cintas ilegibles.
El cifrado conforme a los estándares que describe NIST SP 800-57-1 reduce el riesgo si un dispositivo se pierde o es robado en tránsito, pero no sustituye la desinfección o destrucción al retirar el soporte del inventario. Cifrar y luego destruir siguen siendo dos capas distintas de protección.
Consejo profesional: si un SSD reporta errores de lectura o sectores dañados, no confíe en la sobrescritura. Las celdas defectuosas pueden quedar fuera del alcance del proceso, y la única garantía real es la destrucción física verificada.
Cadena de custodia y certificado de destrucción: la prueba que le protege
Un certificado de destrucción sin los datos correctos no vale para una auditoría. Según la orientación del HHS sobre cumplimiento y aplicación de HIPAA, la documentación de disposición es evidencia crítica cuando el organismo investiga una posible filtración o revisa las prácticas de una entidad cubierta.
Un certificado sólido debe incluir estos campos como mínimo:
- Método de destrucción utilizado (sobrescritura, desmagnetización o destrucción física).
- Fecha y hora exactas de la operación.
- Identificador o número de serie de cada activo procesado.
- Firma o identificación del técnico y, cuando aplique, del supervisor.
- Ubicación donde se realizó la destrucción (in situ o en instalaciones del proveedor).
Más allá del papel, la trazabilidad empieza antes de que el equipo llegue a la trituradora: inventario de activos con número de serie, control de acceso a la zona de almacenamiento temporal y transporte sellado cuando el equipo sale de sus instalaciones. Cada eslabón roto en esa cadena es una pregunta sin respuesta si el HHS abre una investigación.
Documentación serializada por activo, junto con auditorías de certificaciones como NAID AAA, es lo que separa a un proveedor que “dice cumplir” de uno que puede demostrarlo. Esa diferencia se nota exactamente el día en que alguien pide las pruebas.
Cómo elegir entre destrucción interna o un proveedor especializado
Antes de decidir si su equipo gestiona la destrucción internamente o contrata a un socio comercial, revise estos criterios:
- Certificaciones verificables. Exija evidencia de acreditación NAID AAA u otro estándar auditable, no solo una mención en la página web del proveedor.
- Capacidad técnica real para SSD. Pregunte específicamente cómo manejan unidades de estado sólido dañadas, porque muchos proveedores solo están equipados para discos mecánicos.
- Pruebas de verificación conforme a NIST. El proveedor debe poder mostrar cómo valida cada sobrescritura, no solo afirmar que la realiza.
- Acuerdo de socio comercial y seguro de responsabilidad. Sin BAA firmado, la relación no cumple con HIPAA, sin importar cuán buena sea la reputación del proveedor.
Ignore a cualquier proveedor que se niegue a firmar un BAA, que no pueda explicar su proceso de verificación, o que entregue certificados genéricos sin número de serie por activo. Esos son indicios claros de que la trazabilidad es más marketing que realidad. Integrar la destrucción en el ciclo de vida de sus activos, desde la baja del equipo hasta el certificado final, es lo que convierte esto en un proceso de gestión de activos TI repetible, no en una tarea improvisada cada vez que un servidor queda obsoleto.
Qué aporta Usedcartridge a este proceso
Usedcartridge trabaja con hospitales y organizaciones sanitarias bajo acuerdos de socio comercial, con destrucción certificada en sitio y certificados serializados por activo, el tipo de evidencia que exige el HHS ante una investigación.
Los recursos que respaldan esta operación incluyen:
- Una lista de datos sensibles que ayuda a identificar qué soportes requieren destrucción certificada antes de retirarlos.
- Una guía sobre aislamiento de datos sensibles durante el traslado, clave para mantener la cadena de custodia intacta.
Consejo profesional: si su volumen de equipos obsoletos es bajo y esporádico, subcontratar con BAA suele costar menos que mantener personal certificado y equipo de trituración propio.
Lo que la mayoría de las guías de cumplimiento no dice
La mayor parte del contenido sobre HIPAA y destrucción de datos se queda en repetir que “hay que destruir la PHI de forma segura” sin explicar qué falla en la práctica. El fallo más común no es la falta de voluntad, sino la confusión entre borrado lógico y destrucción real. Muchos equipos de TI siguen creyendo que un formateo de fábrica o un borrado remoto basta, cuando la propia evidencia técnica indica que esos procesos dejan datos recuperables en discos dañados o en SSDs con celdas defectuosas.
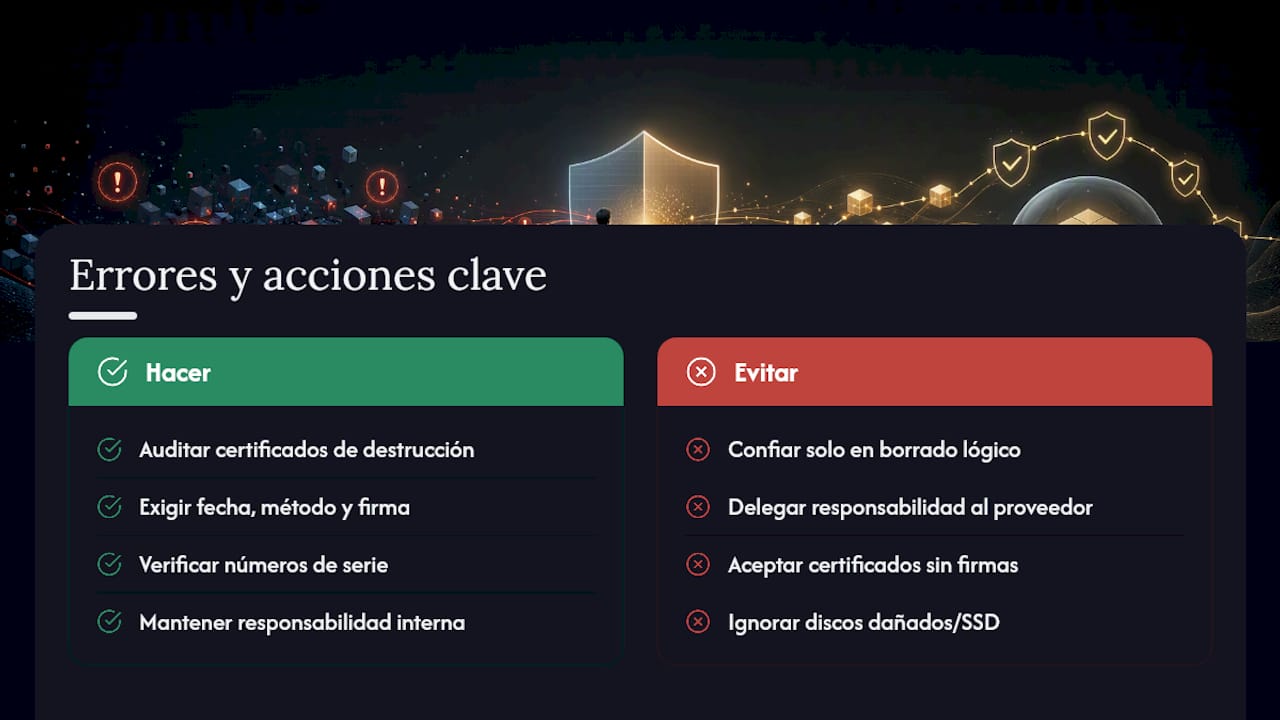
El segundo error, más caro, es tratar al proveedor externo como un punto final de responsabilidad. La ley no funciona así: la entidad cubierta sigue respondiendo aunque el trabajo lo haga un tercero. Por eso la pregunta que debería hacerse cada responsable de cumplimiento no es “¿destruimos los datos?”, sino “¿podemos demostrar, con fecha, método y firma, que se destruyeron correctamente?”.
Si tuviera que priorizar una sola acción este trimestre, sería auditar sus certificados de destrucción actuales. Si le faltan números de serie o firmas, tiene un problema antes de que llegue cualquier investigación.
— Keith
Solicite destrucción certificada con Usedcartridge
Usedcartridge es la alternativa a gestionar la destrucción de datos internamente sin BAA ni certificación auditable: ofrecemos destrucción certificada en sitio, acuerdos de socio comercial para organizaciones sanitarias y documentación serializada por cada activo procesado, no un certificado genérico al final del mes.
Cada equipo recibe seguimiento individual, y al final del proceso recibe un certificado de destrucción auditable con método, fecha y número de serie, listo para archivar junto a su documentación de cumplimiento.
Si su organización necesita un BAA firmado antes de mover un solo disco, ese es el primer paso: visite la página de destrucción de datos para hospitales y solicite el acuerdo junto con su cotización.
Fuentes
- Disposal of Protected Health Information
- NIST Special Publication 800-88 Revision 1: Guidelines for Media Sanitization