
Una política de destrucción de datos obliga a la organización a garantizar la irrecuperabilidad verificable de la información fuera de uso, junto con trazabilidad completa para auditorías. Sus componentes mínimos son cuatro: inventario y clasificación de soportes, métodos de saneamiento adecuados a cada tipo de dispositivo, cadena de custodia documentada, y certificado de destrucción con verificación posterior. El resultado que debe entregar no es solo “borrar” datos, sino producir evidencia defendible ante un regulador o un cliente que pregunte qué pasó con su información.
En resumen:
- La destrucción de datos requiere una cadena de custodia documentada que garantice la trazabilidad y la irrecuperabilidad verificable para auditorías.
- Es fundamental inventariar y clasificar los soportes en función de su tipo, ubicación y sensibilidad, asignando métodos específicos según el nivel de riesgo.
- La destrucción física o mediante comandos firmes es la única opción que asegura que los datos no puedan recuperarse, especialmente en soportes con cifrado y SSD.
- Los certificados de destrucción deben incluir datos como número de serie, método aplicado, fecha, resultado verificado y responsable, para ser válidos en auditorías.
- La destrucción debe integrarse en el ciclo de vida del dato, programándose desde el ingreso del activo y suspendiendo en casos de litigio o investigaciones regulatorias.
Tabla de contenidos
- Alcance y definiciones: qué soportes y datos cubre la política
- Métodos de destrucción y cuándo aplicarlos
- Cadena de custodia, trazabilidad y certificado de destrucción
- Retención, plazos y criterios legales de la política
- Roles, responsabilidades y flujo operativo de la destrucción
- Verificación, auditoría y métricas de cumplimiento
- Cómo encaja un proveedor certificado en la política de destrucción
- Por qué la destrucción puntual ya no es suficiente
- Servicios certificados de UsedCartridge para cumplir tu política de destrucción
- Fuentes
- Preguntas frecuentes
Alcance y definiciones: qué soportes y datos cubre la política
Antes de elegir un método de destrucción hay que responder una pregunta más básica: ¿qué se está destruyendo y quién es responsable de ese activo? Sin un inventario preciso, cualquier política de destrucción de datos se convierte en un documento decorativo que nadie sigue en la práctica.
El inventario de activos necesita, como mínimo, cinco campos operativos para ser útil en una auditoría real:
- Tipo de dispositivo (disco duro, SSD, cinta, móvil corporativo, impresora multifunción, memoria USB).
- Número de serie o identificador único del fabricante.
- Ubicación física o lógica en el momento de la baja.
- Responsable o custodio asignado durante el ciclo de vida del activo.
- Nivel de sensibilidad de los datos almacenados.
Ese último punto es donde muchas organizaciones fallan. No toda la información merece el mismo tratamiento, y tratar un disco con datos públicos igual que uno con historiales médicos o números de tarjeta es un desperdicio de recursos, además de un riesgo mal calibrado. Una clasificación práctica separa al menos tres niveles: datos públicos o de bajo impacto, datos internos de uso restringido, y datos sensibles o regulados (información sanitaria, financiera, identificadores personales, propiedad intelectual crítica). Cada nivel debería llevar asociado un método mínimo de destrucción y un plazo máximo de conservación tras el fin de su uso.
Conviene tener presente que la clasificación no acaba en los discos duros de los servidores. Los dispositivos periféricos, como impresoras multifunción, cámaras de seguridad o sensores IoT, suelen contener almacenamiento persistente que queda fuera del radar de TI. Una política completa exige incluir estos equipos en el inventario, no solo los discos y portátiles evidentes.
También hace falta fijar, desde el principio, la diferencia operativa entre eliminación lógica y destrucción física. La eliminación lógica actúa sobre los datos manteniendo el soporte reutilizable; la destrucción física inutiliza el soporte de forma permanente. No son intercambiables: la primera tiene sentido cuando el hardware se reasigna o se revende, mientras que la segunda es obligatoria cuando el riesgo asociado a los datos supera el valor de recuperar el dispositivo. Una lista de datos sensibles para destruir ayuda a fijar ese umbral antes de que el departamento de TI tenga que decidirlo caso por caso, bajo presión y sin criterio escrito.
Métodos de destrucción y cuándo aplicarlos
No existe un único método correcto de destrucción de datos. Existe el método correcto para ese soporte, ese nivel de sensibilidad y ese momento del ciclo de vida del activo. La guía NIST 800-88 es la referencia técnica más citada en este terreno y organiza el saneamiento en tres categorías: Clear (borrado lógico básico, reversible con herramientas forenses), Purge (técnicas que resisten ataques de laboratorio) y Destroy (inutilización física del soporte).
La sobreescritura funciona bien para discos duros mecánicos convencionales cuando el objetivo es reutilizar el hardware. Es suficiente para datos de sensibilidad media, pero insuficiente por sí sola para información regulada de alto riesgo, donde conviene combinarla con verificación posterior o directamente optar por destrucción física.
El degaussing (desmagnetización) elimina el campo magnético que codifica la información en discos duros mecánicos y cintas de respaldo. Es rápido y eficaz en soportes magnéticos tradicionales, pero tiene una limitación que suele pasarse por alto: inutiliza el dispositivo por completo, así que no sirve si la intención es revender o reutilizar el hardware. Tampoco funciona en SSDs, que no almacenan datos mediante magnetismo.
La destrucción física mediante trituradoras industriales o desintegradores de placas es el método con mayor certeza forense. Reduce el soporte a fragmentos de un tamaño que hace inviable cualquier intento de reconstrucción, y es la opción que exigen la mayoría de marcos de cumplimiento para datos de máxima sensibilidad. Las mejores prácticas de destrucción física incluyen especificaciones sobre tamaño de partícula final, algo que varía según el estándar de referencia y el nivel de riesgo del activo.
El dato clave: ni formatear ni usar la papelera de reciclaje garantiza que los datos desaparezcan. Los archivos permanecen físicamente en el soporte y son recuperables con herramientas forenses estándar hasta que se aplica sobreescritura certificada, degaussing o destrucción física según el tipo de soporte.
Los SSDs merecen una mención aparte porque rompen buena parte de la intuición heredada de los discos mecánicos. El wear-leveling (nivelación de desgaste) distribuye los datos entre bloques físicos de forma que el controlador gestiona internamente, sin que el sistema operativo tenga visibilidad completa de dónde queda información residual. Sobreescribir un SSD como si fuera un disco mecánico no garantiza nada: pueden quedar copias en bloques marcados como defectuosos o reservados. La alternativa viable es el comando ATA Secure Erase del propio fabricante, cuando está disponible y verificado, o directamente la destrucción física cuando no se puede confirmar la purga completa.
Una vía adicional, cada vez más relevante en entornos con cifrado nativo, es el borrado criptográfico: en lugar de sobreescribir los datos, se destruye la clave de cifrado que los hace legibles. Es rápido y eficaz cuando el cifrado estaba activo desde el origen, pero solo tiene sentido como método principal si la organización puede demostrar que todos los datos del soporte estaban cifrados sin excepción.
Como resumen operativo, así se cruzan soporte y método:
- Discos mecánicos con reutilización prevista: sobreescritura certificada según NIST 800-88.
- Discos mecánicos y cintas sin reutilización: degaussing o destrucción física.
- SSDs y memorias flash: ATA Secure Erase verificado, borrado criptográfico o destrucción física.
- Datos de máxima sensibilidad en cualquier soporte: destrucción física, sin excepción.
Cadena de custodia, trazabilidad y certificado de destrucción
Un método de destrucción sin documentación es una promesa, no una evidencia. La cadena de custodia es lo que convierte “destruimos el disco” en un hecho verificable ante un auditor, un cliente o un tribunal.
- Identificador único del dispositivo, idealmente su número de serie de fábrica.
- Método de destrucción aplicado (sobreescritura, degaussing, destrucción física, borrado criptográfico).
- Fecha y hora exactas de la operación.
- Resultado verificado del proceso (confirmación de que el método se completó sin errores).
- Identidad del responsable u operador que ejecutó o supervisó la destrucción.
Sin identificación por número de serie, el certificado no prueba nada específico: podría corresponder a cualquier dispositivo de la organización. Es el error más común en certificados genéricos emitidos como mero trámite comercial.
El registro o bitácora de destrucción es el documento que agrega todos los certificados individuales en una vista de conjunto. Las guías técnicas de INCIBE recomiendan que toda organización mantenga este registro con fecha, soporte, método y responsable, disponible para inspección en cualquier momento, no solo cuando se acerca una auditoría programada.
Consejo profesional: Exige que el registro incluya también quién solicitó la baja del dispositivo, no solo quién lo destruyó. Esa firma adicional cierra el círculo de responsabilidad y evita que un activo “desaparezca” del inventario sin que nadie autorizara su salida.
La cadena de custodia no empieza en la trituradora: empieza en el momento en que el dispositivo sale de su ubicación habitual. Los controles durante transporte y almacenamiento previo a la destrucción son tan importantes como el método final, porque es en ese tramo intermedio donde suelen producirse las fugas de información que ninguna política contempla. Un disco duro esperando destrucción en una caja sin sellar, en un almacén sin control de acceso, anula buena parte del valor de la sobreescritura o el degaussing que se aplicará después. La misma guía de INCIBE insiste en que las políticas operativas deben incluir controles específicos sobre el manejo del soporte hasta el momento exacto de su destrucción, no solo sobre la técnica empleada.
Retención, plazos y criterios legales de la política
Una política de destrucción de datos no puede diseñarse en el vacío: tiene que encajar con los plazos de retención que marcan las obligaciones contractuales, fiscales y regulatorias de cada tipo de información. Destruir demasiado pronto puede violar una obligación de conservación; destruir demasiado tarde amplía innecesariamente la superficie de riesgo.
El punto de partida es hacer coincidir cada categoría de dato con su plazo de retención legal o contractual antes de fijar cuándo se activa la destrucción. Esto exige coordinación directa con los equipos legal y de cumplimiento, no una decisión unilateral de TI.
Algunos criterios prácticos que suelen aparecer en políticas bien diseñadas:
- Los registros fiscales y contables siguen los plazos que marca la normativa tributaria aplicable en cada jurisdicción, que no son iguales para todas las organizaciones ni todos los tipos de documento.
- Los contratos y acuerdos con cláusulas de confidencialidad pueden imponer plazos de conservación superiores a los legales mínimos.
- Los certificados de destrucción y registros de auditoría conviene conservarlos varios años tras la operación, ya que son la evidencia que se pide cuando surge una disputa posterior sobre qué pasó con determinados datos.
Un elemento que muchas políticas olvidan hasta que ya es tarde: qué pasa cuando hay un litigio en curso o una investigación regulatoria que exige preservar evidencias. En ese escenario, la destrucción programada debe suspenderse de inmediato, aunque el plazo de retención ordinario ya se haya cumplido. Esta suspensión, conocida habitualmente como retención legal o “litigation hold”, tiene que estar prevista explícitamente en el documento de política, con un procedimiento claro sobre quién puede activarla y cómo se comunica al equipo operativo de destrucción para frenar cualquier proceso ya programado.
Roles, responsabilidades y flujo operativo de la destrucción
Una política bien redactada pero sin dueños claros de cada paso no se ejecuta, se ignora. La asignación de roles es lo que convierte el documento en un proceso vivo.
Cuatro roles suelen ser suficientes para cubrir el ciclo completo:
- Responsable de datos (data owner): decide la clasificación de sensibilidad y autoriza la baja del activo cuando ya no es necesario.
- Administrador de inventario: mantiene actualizado el registro de activos y confirma que cada dispositivo dado de baja está correctamente identificado antes de pasar a destrucción.
- Operador de destrucción: ejecuta el método elegido, ya sea con herramientas internas o mediante un proveedor externo, y genera la evidencia técnica del proceso.
- Auditor interno o externo: revisa periódicamente que la cadena de custodia, los certificados y los registros cumplan con lo que la política exige.
El flujo operativo, en la práctica, sigue una secuencia bastante estable en organizaciones que lo ejecutan bien:
- El responsable de datos solicita la baja del activo y confirma su nivel de sensibilidad.
- El administrador de inventario verifica el número de serie y actualiza el estado del activo a “pendiente de destrucción”.
- Se selecciona el método adecuado según el tipo de soporte y la sensibilidad de los datos que contenía.
- El operador de destrucción ejecuta el proceso, ya sea sobreescritura, degaussing, destrucción física o borrado criptográfico.
- Se emite el certificado de destrucción con identificación por número de serie y se archiva junto a la bitácora general.
- El auditor interno revisa periódicamente una muestra de certificados frente al inventario para detectar discrepancias.
Los controles técnicos importan tanto como el flujo administrativo. Antes de adoptar cualquier herramienta de sobreescritura o borrado, conviene verificar que el fabricante documenta el estándar que cumple y que existe forma de comprobar el resultado, no solo confiar en el mensaje de “operación completada” de un software. Cuando el proceso falla, ya sea porque el dispositivo no responde al comando de borrado o porque el resultado no se puede verificar, la política debe prever un procedimiento de escalado que derive automáticamente hacia destrucción física en lugar de dejar el dispositivo en un limbo sin resolver. Los errores más comunes al eliminar datos electrónicos suelen originarse justo en ese punto: alguien asume que un fallo silencioso equivale a un éxito silencioso.
Verificación, auditoría y métricas de cumplimiento
Ejecutar la destrucción no es lo mismo que probar que se ejecutó correctamente. La verificación técnica es el paso que muchas organizaciones se saltan, confiando ciegamente en el reporte de la herramienta utilizada.
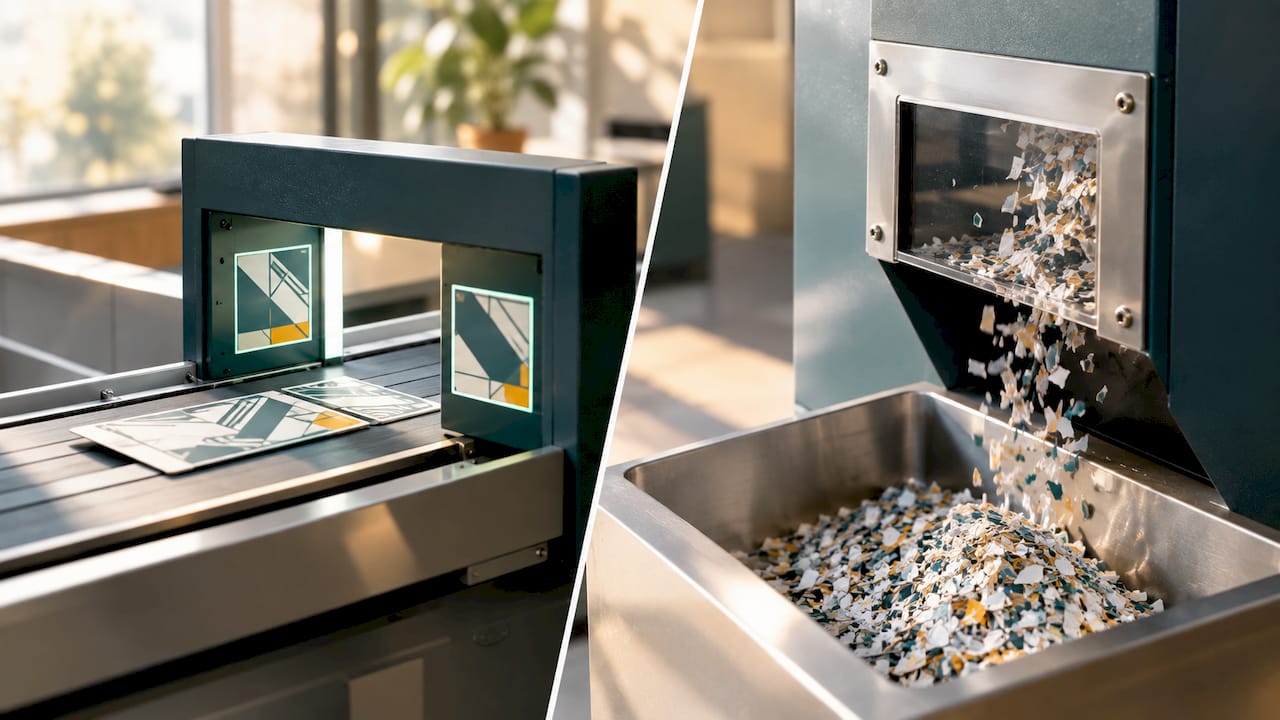
Para sobreescritura y borrado lógico, la verificación pasa por comparar hashes antes y después del proceso, o por ejecutar pruebas de muestreo forense sobre una parte del soporte para confirmar que no queden restos legibles. Para destrucción física, la verificación es más directa: inspección visual del tamaño de fragmento resultante frente al estándar de referencia acordado con el proveedor.
Los logs generados por las herramientas de borrado deben conservarse junto al certificado, no como un archivo aparte que nadie revisa. Son la evidencia técnica que respalda la afirmación administrativa del certificado.
Un plan de auditoría interno necesita definir con qué frecuencia se revisan los procesos y qué porcentaje de certificados se somete a verificación cruzada contra el inventario. No hace falta auditar el cien por cien de las operaciones: un muestreo aleatorio periódico, combinado con auditoría total tras cualquier incidente detectado, suele ser proporcional al riesgo real.
Métricas que de verdad importan: la tasa de certificados emitidos frente a activos dados de baja (debería tender al cien por cien), el tiempo medio entre la solicitud de baja y la emisión del certificado, y el número de incidentes detectados durante la verificación técnica. Un aumento sostenido en el tiempo medio de proceso suele ser la primera señal de que el flujo operativo tiene un cuello de botella, mucho antes de que se convierta en un incumplimiento visible.
Algunas señales de alerta que justifican revisar el proceso completo:
- Certificados sin número de serie o con campos incompletos.
- Discrepancias entre el inventario de activos y los certificados emitidos en un mismo periodo.
- Tiempo de proceso que se alarga sin explicación documentada.
- Ausencia de logs técnicos que respalden el resultado declarado en el certificado.
Cómo encaja un proveedor certificado en la política de destrucción
Cuando la organización decide externalizar parte o todo el proceso, la política tiene que exigir al proveedor las mismas evidencias que exigiría a un equipo interno. Contratar un servicio de destrucción no traslada la responsabilidad legal: la organización sigue siendo responsable de demostrar que sus datos se destruyeron correctamente, aunque la ejecución material la haga un tercero.
Un proveedor adecuado para cubrir los requisitos de la política debería integrar tres elementos en un mismo flujo:
- Recogida documentada del equipo, con registro del estado y número de serie en el momento del traspaso.
- Cadena de custodia continua desde la recogida hasta la destrucción final, sin huecos de trazabilidad.
- Certificado de destrucción individualizado por número de serie, no un documento genérico por lote.
Al negociar un contrato o un acuerdo de nivel de servicio con un proveedor de destrucción, conviene incluir cláusulas específicas sobre el formato del certificado, el plazo máximo entre recogida y destrucción, y el procedimiento de notificación en caso de incidente durante el transporte. También merece la pena pedir por adelantado qué documentación se entrega tras cada servicio, para poder integrarla directamente en la bitácora interna sin trabajo adicional de reformateo. Una guía práctica para preparar equipos antes de su traslado ayuda a estandarizar ese primer paso, que suele ser donde se pierde trazabilidad si nadie lo documenta con rigor.
Por qué la destrucción puntual ya no es suficiente
La mayoría de las organizaciones sigue tratando la destrucción de datos como un evento aislado. Un disco se rompe, alguien lo destruye, fin de la historia. Ese enfoque funcionaba cuando el volumen de activos era manejable a mano. Ya no funciona con flotas de cientos o miles de dispositivos rotando constantemente entre empleados, sedes y proveedores.
La alternativa real es tratar la destrucción como una fase más dentro de la gestión del ciclo de vida completo del dato, desde su creación hasta su eliminación planificada. Ese cambio de enfoque no es cosmético: significa que la destrucción se programa desde que el activo entra en inventario, no cuando alguien se acuerda de que existe un disco olvidado en un armario. Reduce el riesgo de que datos sensibles queden expuestos por simple inercia administrativa, y genera evidencia continua en lugar de certificados aislados y difíciles de correlacionar entre sí.
Para un responsable de seguridad, la pregunta correcta no es “¿cómo destruimos este disco?” sino “¿en qué punto del ciclo de vida de este dato estamos, y qué evidencia necesitaremos dentro de tres años si alguien nos audita?”. Diseñar la política alrededor del riesgo y del ciclo de vida, en lugar de alrededor de una tecnología concreta, es lo que permite adaptarla cuando aparezcan nuevos tipos de soporte sin reescribir el documento entero cada vez.
— Keith
Servicios certificados de UsedCartridge para cumplir tu política de destrucción
Contratar la destrucción con evidencia documentada es la diferencia entre una política que existe sobre el papel y una que resiste una auditoría real. Se ofrecen servicios integrales de recogida, destrucción certificada y emisión de certificados individuales, simplificando la gestión de estos procesos sin necesidad de coordinar múltiples proveedores.
Antes de solicitar el servicio, prepara el inventario de los dispositivos a dar de baja con su número de serie y nivel de sensibilidad de datos: eso agiliza tanto la recogida como la emisión del certificado individualizado. La documentación entregada está diseñada para integrarse directamente en la bitácora de auditoría, evitando la necesidad de reformatear registros genéricos de proveedor. Si gestionas equipos de oficina, servidores dados de baja o lotes mixtos de discos y periféricos, puedes revisar las mejores prácticas de destrucción física que aplica el servicio antes de pedir presupuesto, y solicitar una evaluación de tu volumen de activos para recibir una cotización ajustada a tu caso.
Fuentes
Para quien redacte o revise una política de destrucción de datos desde cero, estas referencias cubren tanto el marco técnico como los requisitos documentales:
- Guía sobre borrado seguro (INCIBE)
- Borrado seguro de datos: métodos certificados y cumplimiento RGPD
Preguntas frecuentes
¿Qué pasa si no acepto la política de privacidad de una empresa?
No aceptar la política de privacidad suele impedir el acceso al servicio que la ofrece, ya que esa aceptación es la base legal para tratar tus datos. En el contexto de destrucción, rechazarla también significa que la organización no puede documentar tu consentimiento sobre qué se hará con tu información al darla de baja.
¿Qué es la política de protección de datos de una organización?
Es el documento que define cómo una organización recopila, usa, conserva y elimina la información personal o corporativa que gestiona. La política de destrucción de datos es una parte específica de ese marco, centrada en el momento final del ciclo de vida del dato.
¿Cuál es la política de uso de datos en una empresa?
Define para qué fines pueden utilizarse los datos recopilados y quién tiene autorización para acceder a ellos durante su vigencia. Se complementa con la política de destrucción, que determina cuándo y cómo esos datos dejan de existir de forma verificable.
¿Qué es la política de privacidad de datos y en qué se diferencia de la destrucción?
La política de privacidad regula cómo se protegen y usan los datos mientras están activos; la política de destrucción regula qué ocurre cuando ya no son necesarios. Ambas trabajan juntas, pero la segunda exige evidencia física o técnica (certificados, registros, cadena de custodia) que la primera normalmente no requiere.
¿Qué debe incluir un certificado de destrucción para ser válido en una auditoría?
Debe identificar el dispositivo por número de serie, el método aplicado, la fecha, el resultado verificado y el responsable de la operación. Un certificado sin estos cinco elementos no aporta evidencia suficiente frente a un auditor exigente, y proveedores como Usedcartridge estructuran su documentación precisamente alrededor de esos campos.