
NIST SP 800-88 es la publicación que define cómo dejar un medio de almacenamiento sin posibilidad práctica de recuperar los datos que contenía. Exige un resultado, no un método concreto: que la información objetivo quede inviable de recuperar para el nivel de esfuerzo que un atacante razonablemente podría emplear. Para lograrlo, clasifica las técnicas en tres categorías (Clear, Purge y Destroy) y obliga a verificar el resultado antes de dar el proceso por cerrado.
En resumen:
- La sanitización debe dejar los datos inaccesibles incluso a expertos en recuperación forense, no solo eliminarlos superficialmente.
- La revisión actual de NIST 800-88 recomienda técnicas específicas adaptadas a diferentes soportes y escenarios de recuperación.
- La sobrescritura en HDD tradicionales es válida solo para reutilización interna, mientras que en SSD y memorias flash suele requerir borrado criptográfico o destrucción física.
- La verificación mediante muestreo y documentación certificada es esencial para demostrar que la sanitización fue efectiva y cumplir con auditorías.
- Un programa de sanitización efectivo debe clasificar los datos, registrar los soportes y exigir certificados con detalles del proceso y resultados.
Tabla de contenidos
- Qué cubre realmente el resumen de NIST 800-88
- Las tres categorías (Clear, Purge, Destroy): qué son y ejemplos prácticos
- Qué método usar según el tipo de medio de almacenamiento
- Cómo se demuestra que la sanitización fue efectiva
- Marco de decisión: cómo montar un programa de sanitización
- Lo que aprendimos sanitizando SSD a escala
- Seguridad y sostenibilidad no son objetivos que compitan
- Cómo cumplir NIST 800-88 sin montar un departamento entero para ello
- Fuentes
Qué cubre realmente el resumen de NIST 800-88
La publicación especial no es una ley ni un reglamento. Es un marco técnico de referencia que agencias federales, contratistas y empresas privadas adoptan para diseñar sus propios programas de sanitización de datos. Su alcance abarca discos duros, unidades de estado sólido, memorias flash, dispositivos móviles, y sistemas empresariales completos, desde servidores hasta matrices de almacenamiento en red.
NIST define la sanitización como el proceso que hace inviable el acceso a los datos objetivo para un nivel determinado de esfuerzo de recuperación. Esa definición es la clave de todo el documento: no habla de «borrar» en sentido coloquial, sino de dejar la información fuera de alcance incluso para quien intente recuperarla con herramientas forenses.
La revisión vigente es la Rev. 2, publicada como versión final el 26 de septiembre de 2025, y sustituye por completo a la Rev. 1 de 2014. La actualización no es cosmética:
- Incorpora medios que apenas existían o eran marginales en 2014, como SSD NVMe de alta capacidad y almacenamiento definido por software.
- Refuerza el peso del borrado criptográfico como técnica de purgado válida cuando se puede probar la destrucción de las claves.
- Ajusta las recomendaciones para entornos virtualizados, con múltiples copias lógicas de un mismo dato.
Cualquier política interna redactada sobre la Rev. 1 conviene revisarla: los supuestos técnicos sobre los que se apoyaba ya no representan el parque de hardware típico de una empresa en 2026.
Las tres categorías (Clear, Purge, Destroy): qué son y ejemplos prácticos
Elegir entre las tres categorías depende de un solo factor: la confidencialidad de los datos y el destino final del medio. La publicación oficial detalla cada resultado y ofrece un marco de decisión que conviene entender antes de aplicar cualquier técnica.
- Clear: sobrescribe los datos con patrones lógicos mediante los comandos estándar del propio dispositivo. Es adecuado cuando el medio se reutiliza dentro de la misma organización y el riesgo de recuperación por terceros es bajo.
- Purge: aplica técnicas físicas o lógicas más agresivas, como el borrado criptográfico o los comandos de purga integrados en el firmware, capaces de alcanzar áreas del disco que el sistema operativo no ve directamente. Es el nivel exigido cuando el medio sale de la organización pero se reutiliza en el mercado.
- Destroy: elimina la posibilidad física de lectura mediante desintegración, incineración, pulverización o trituración. Se reserva para medios muy sensibles, dañados, o cuando ninguna técnica lógica ofrece garantía verificable.
Aquí surgen los problemas técnicos que la mayoría de responsables de TI subestiman. Los HDD modernos reservan un área protegida (HPA) que algunos comandos de sobrescritura no tocan. Los discos con sectores defectuosos reasignan bloques que quedan fuera del alcance de una sobrescritura estándar, con datos antiguos intactos dentro. Y los SSD distribuyen los datos mediante wear leveling, lo que significa que sobrescribir una dirección lógica no garantiza sobrescribir la celda física real donde vivió esa información.
Consejo profesional: si no sabes si un HDD tiene sectores reasignados con datos sensibles atrapados, asume que sí los tiene. La verificación por muestreo después de la sanitización es la única forma de comprobarlo con certeza razonable.
Qué método usar según el tipo de medio de almacenamiento
No hay una técnica universal. La elección correcta depende del tipo de soporte y de dónde va a terminar ese soporte después del proceso.
- HDD tradicionales: la sobrescritura verificada suele bastar para reutilización interna. Para venta o donación externa, conviene purgar y verificar por muestreo una parte de los sectores, no solo confiar en el resultado que reporta la herramienta.
- SSD y memorias flash: la sobrescritura tradicional es poco fiable por el wear leveling y el espacio de sobreaprovisionamiento del controlador. NIST y otras guías técnicas coinciden en que el borrado criptográfico o la destrucción física son las rutas fiables cuando no hay garantías del fabricante.
- Dispositivos móviles y unidades extraíbles: el restablecimiento de fábrica no siempre elimina datos en tarjetas microSD externas ni en particiones ocultas; conviene tratarlos como medios independientes.
- Servidores, matrices y almacenamiento en la nube: aquí el reto no es solo la técnica, sino la trazabilidad de las copias. Un dato saneado en el volumen principal puede seguir vivo en un snapshot o una réplica que nadie recordó eliminar.
Cómo se demuestra que la sanitización fue efectiva
Aplicar un método sin dejar rastro documental equivale, a efectos de auditoría, a no haberlo aplicado. NIST no exige una herramienta concreta, pero sí exige evidencia verificable del resultado, y esa evidencia es lo que un auditor o un cliente va a pedir primero.
Un certificado de sanitización sólido incluye, como mínimo:
- Identificador único del medio (número de serie, activo interno).
- Método aplicado (Clear, Purge o Destroy) y herramienta o proceso utilizado.
- Fecha, responsable y resultado de la verificación.
- Firma o sello de la entidad que ejecutó el proceso.
Cuando el sector es regulado (salud, finanzas, defensa), una simple declaración interna no siempre es suficiente. La verificación forense independiente añade una capa de prueba que resiste mejor una auditoría externa. La credencial NAID AAA es hoy uno de los sellos más reconocidos para acreditar que un proveedor de destrucción sigue procesos auditables de forma consistente, no solo puntual.
Marco de decisión: cómo montar un programa de sanitización
Un programa alineado con NIST empieza por clasificar la información, no por elegir herramientas. Cada nivel de confidencialidad debería tener asignado un método mínimo obligatorio.
- Clasifica los datos por nivel de sensibilidad (público, interno, confidencial, regulado) y asigna a cada nivel el resultado mínimo exigido: Clear, Purge o Destroy.
- Inventaría cada soporte con un identificador único y regístralo desde que entra en el ciclo de vida del activo hasta su disposición final.
- Redacta una política mínima que defina roles responsables, frecuencia de revisión y quién autoriza excepciones.
- Incluye cláusulas contractuales con cualquier proveedor externo que participe en la cadena, exigiendo certificado de sanitización como condición de pago.
Este orden importa: sin clasificación previa, cualquier política de sanitización termina aplicando el mismo método a todo, lo que suele significar gastar de más en datos triviales y quedarse corto en los datos que realmente importan.
Lo que aprendimos sanitizando SSD a escala
Los SSD son, con diferencia, el medio que más dolores de cabeza genera en un programa de sanitización real. El wear leveling reparte los datos por celdas físicas que no coinciden con las direcciones lógicas que ve el sistema operativo, y el espacio reservado del controlador queda fuera del alcance de casi cualquier comando de sobrescritura estándar.
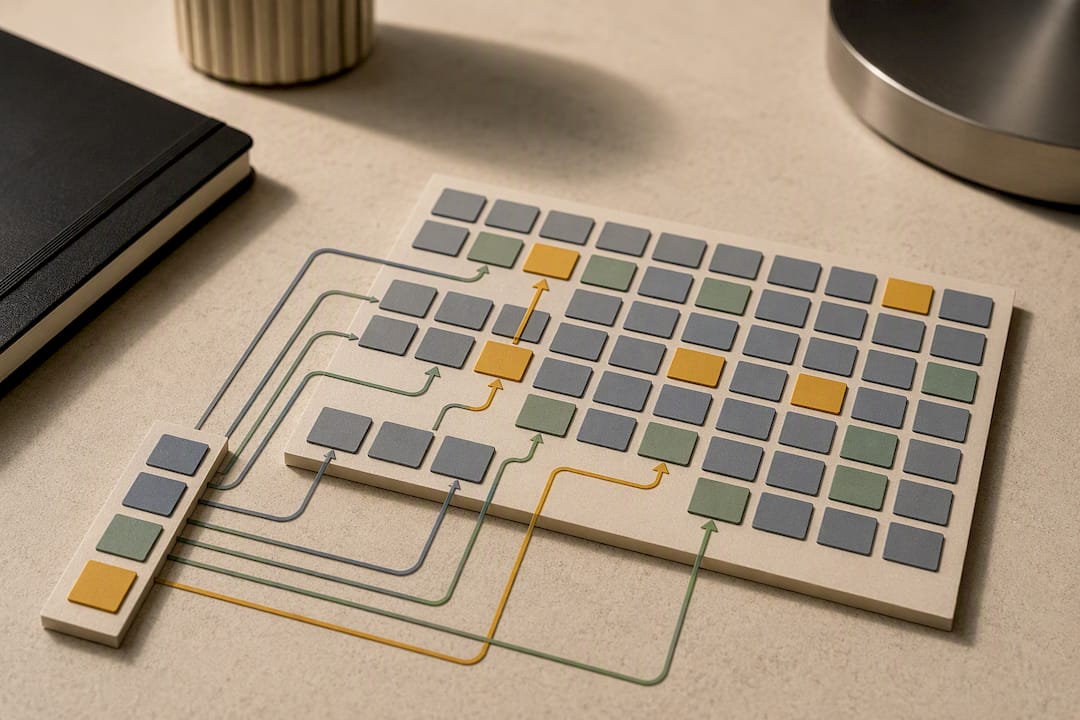
Por eso, en la práctica, el borrado criptográfico suele ser la primera opción: es rápido, verificable si se documenta la destrucción de la clave, y no exige desmontar el dispositivo. Pero cuando el SSD ha fallado, está dañado, o el fabricante no ofrece garantía documentada del cifrado, la destrucción física pasa a ser obligatoria, sin excepción. El control de calidad pasa por muestreo aleatorio posterior sobre un porcentaje de cada lote, nunca por confiar únicamente en el reporte de la herramienta.
Seguridad y sostenibilidad no son objetivos que compitan
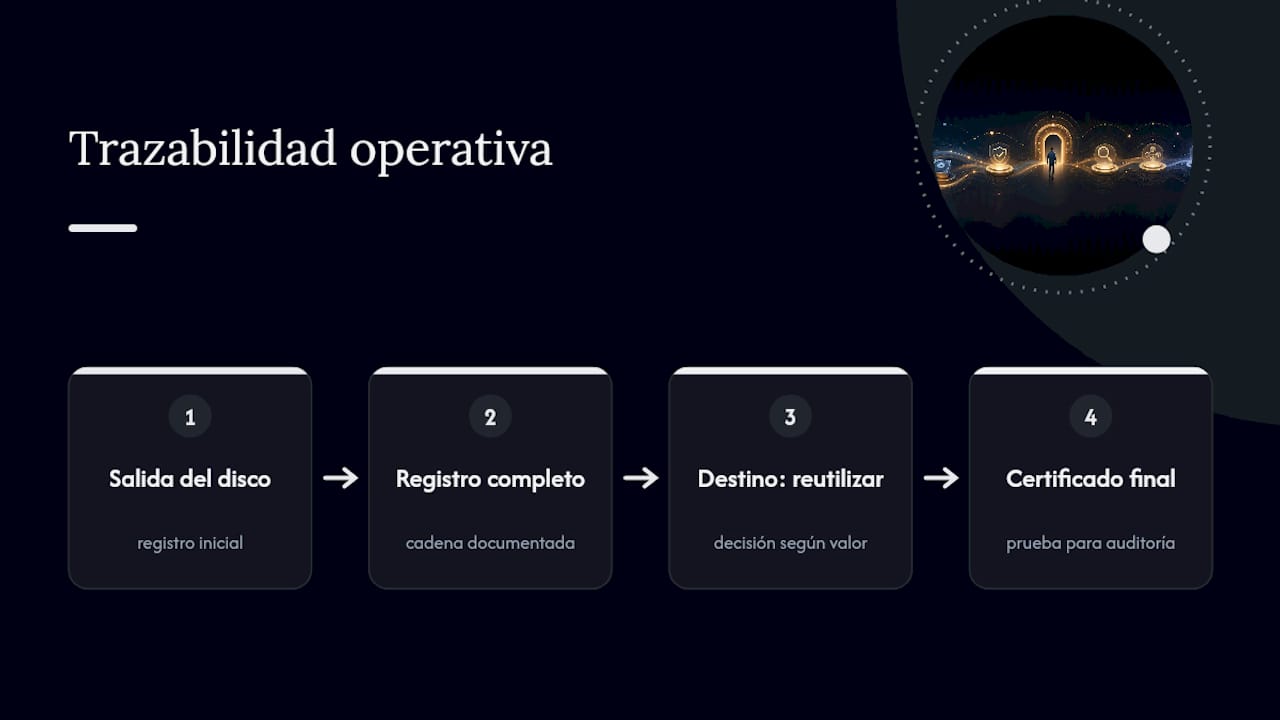
La tentación habitual es tratar la sanitización como un coste que hay que minimizar y el reciclaje como un tema aparte, casi de relaciones públicas. Es un error caro. Un programa bien diseñado reduce el riesgo legal y, al mismo tiempo, recupera valor de los componentes que sí se pueden reutilizar, en lugar de destruir por defecto todo lo que llega a la puerta.
La trazabilidad es lo que conecta ambos mundos. Un registro completo, desde que un disco sale de un servidor hasta que se emite el certificado final, es lo que un auditor pide y lo que un cliente corporativo exige antes de firmar un contrato de externalización. Sin esa cadena documentada, ni la reutilización ni la destrucción generan confianza real, por muy bien ejecutadas que estén técnicamente. Las prácticas ecológicas de disposición y el cumplimiento normativo terminan siendo, en la práctica, la misma disciplina vista desde dos ángulos.
— Keith
Cómo cumplir NIST 800-88 sin montar un departamento entero para ello
La mayoría de empresas no necesita construir capacidad interna de destrucción física ni comprar equipos de purgado criptográfico especializados: necesita un proveedor que ya cumpla el estándar y lo pruebe con papeles.
Usedcartridge ejecuta destrucción certificada NAID AAA, tanto en sitio como en instalación propia, y entrega un certificado de sanitización por cada lote procesado, con identificador de medio, método aplicado y resultado de verificación. El proceso funciona así: recogida programada o destrucción in situ, ejecución del método correspondiente según el tipo de soporte, verificación por muestreo, y entrega del acta final lista para auditoría.
Si gestionas activos de TI y necesitas resolver esto sin construir un proceso desde cero, puedes revisar el servicio de destrucción de datos o solicitar directamente destrucción en sitio para tu próximo lote de equipos fuera de uso.
Fuentes
La base normativa de este resumen es la SP 800-88 Rev. 2, publicación final vigente, y su documento PDF completo con el detalle técnico de cada categoría. Para comparar con la versión anterior, la Rev. 1 de 2014 sigue disponible como referencia histórica, aunque ya retirada.
- SP 800-88 Rev. 2, Guidelines for Media Sanitization
- NIST.SP.800-88r2.pdf
- NIST 800-88 and data erasure verification | DriveSavers
- Estándares de saneamiento de datos: Explicación de NIST, ADISA y el Departamento de Defensa | Human I.T.