
Conserve los certificados de destrucción al menos el período que exija la normativa aplicable, como es común en el caso de HIPAA, y use siempre el periodo más largo entre todas las normas que le afecten. La razón es simple: sin certificado archivado, no hay forma de probar fehacientemente que los datos se eliminaron. Archívelos en un repositorio seguro, vinculado a su calendario de retención, y respalde el proceso con la metodología de destrucción descrita en NIST SP 800-88.
En resumen:
- Es fundamental conservar los certificados de destrucción al menos seis años, siguiendo siempre el plazo más largo impuesto por normativas sectoriales o legales.
- Un certificado auditable debe incluir datos precisos como fecha, método de destrucción y responsable, además de evidencias complementarias como fotos o logs.
- Se recomienda guardar los certificados en sistemas digitales y físicos, vinculados a la cadena de custodia y metadatos que faciliten su recuperación durante auditorías.
- La cadena de custodia debe documentar cada paso del proceso, desde la recogida hasta la destrucción, y registrar cualquier anomalía o excepción con detalles verificables.
- Un proveedor serio must entregarlos certificados con serialización, evidencias y respaldo, vinculados directamente al ciclo de vida del activo, para garantizar cumplimiento y defensa legal.
Tabla de contenidos
- ¿Cuánto tiempo hay que conservar los certificados de destrucción?
- Qué debe incluir un certificado de destrucción auditable
- Cómo almacenar los certificados sin perderlos ni exponerlos
- Cadena de custodia: cómo probar que la destrucción fue correcta
- La perspectiva de Keith sobre por qué esto no es papeleo menor
- Cómo le ayuda Usedcartridge a mantener certificados listos para auditoría
- Fuentes
¿Cuánto tiempo hay que conservar los certificados de destrucción?
No existe una ley federal que fije un plazo único para todos los certificados de destrucción. Lo que existe es un mosaico de obligaciones sectoriales, y su trabajo consiste en identificar cuál le aplica y aplicar la más estricta.
La referencia más citada es 45 CFR 164.530(j), la norma HIPAA que obliga a conservar documentación de cumplimiento (políticas, registros de formación, evidencias de destrucción de dispositivos con información de salud protegida) durante seis años desde su creación o desde la última fecha en que estuvo vigente. Si su organización maneja historiales clínicos, ese reloj de seis años empieza a correr en el momento en que se generó el certificado, no cuando se archivó.
El problema aparece cuando otras normas piden más tiempo. Algunos ejemplos habituales:
- Contratos con aseguradoras o pagadores que exigen retención de siete años o más.
- Leyes estatales de historiales médicos, que en varios estados superan el mínimo federal.
- Litigios activos o previsibles, que suspenden cualquier calendario de destrucción mediante un aviso de conservación (litigation hold).
- Auditorías fiscales del IRS, que pueden requerir evidencia de baja de activos durante periodos similares.
Las guías legales sobre certificados de destrucción recomiendan, como regla conservadora, un mínimo de seis a siete años y aplicar siempre el plazo más largo entre los requisitos que coexistan. Para el método de destrucción en sí, NIST SP 800-88 sigue siendo el estándar técnico de referencia en EE. UU., y documentar qué método se usó (clear, purge o destroy) forma parte de esa misma cadena de prueba.
Qué debe incluir un certificado de destrucción auditable
Un certificado que no resiste una auditoría no sirve de mucho, por bonito que esté impreso. Los campos mínimos que debe exigir a cualquier proveedor, incluido el suyo:
- Fecha y ubicación exacta de la destrucción, incluida la dirección si fue en sitio.
- Método de sanitización aplicado (borrado, desmagnetización o destrucción física) según la clasificación de NIST SP 800-88.
- Identificadores del equipo o lote: números de serie, cantidad de unidades, tipo de dispositivo.
- Descripción del material procesado (discos duros, cintas, SSD, dispositivos móviles).
- Firma del responsable de la destrucción y, cuando aplique, de un testigo presente en el proceso.
- Número de sello serializado o de lote, si el envío estuvo sellado durante el transporte.
Las evidencias complementarias fortalecen el expediente: fotografías con marca de tiempo, grabaciones de video del proceso y registros de la maquinaria empleada. Si trabaja con proveedores de servicios de salud, el certificado debe poder relacionarse con el acuerdo de socio comercial (BAA) vigente en el momento de la destrucción, no con uno posterior.
Consejo profesional: Archive cada certificado junto a la orden de servicio original y al inventario de activos previo a la recogida. Si algún día tiene que reconstruir la cadena completa, ese cruce de tres documentos es lo que realmente convence a un auditor.
Cómo almacenar los certificados sin perderlos ni exponerlos
El certificado más completo del mundo no vale nada si no se encuentra fácilmente cuando llega una auditoría. Integre cada certificado en su sistema de gestión documental como una categoría propia, no como un archivo suelto dentro de la carpeta del proveedor.
La práctica recomendada combina dos capas: una copia física en un archivo con control de acceso, y una copia digital en un repositorio con backups, cifrado y permisos definidos. Duplicar el soporte reduce el riesgo de perder la evidencia por un fallo técnico o un extravío físico.
Para que la búsqueda sea rápida en plena auditoría, cada certificado requiere incluir metadatos relevantes, como fecha de destrucción y datos que permitan gestionar los plazos de retención.
- Departamento o centro de costos responsable del activo.
- Número de orden de servicio y nombre del proveedor.
- Tipo de dato destruido (PHI, información financiera, propiedad intelectual).
Cuando hay un litigio en curso, el procedimiento cambia por completo. Un litigation hold obliga a suspender cualquier destrucción automática programada y a extender la retención de los certificados relacionados hasta que el caso se resuelva, sin importar lo que diga el calendario original.
Cadena de custodia: cómo probar que la destrucción fue correcta
Un certificado firmado no basta si no puede reconstruir el camino completo del equipo desde que salió de sus instalaciones hasta que fue destruido. La cadena de custodia es ese registro paso a paso, y es lo primero que revisa un auditor exigente.
- Documente la recogida: quién entregó el equipo, quién lo recibió, y el sello serializado asignado al lote.
- Registre el transporte con timestamps y, si es posible, geolocalización del vehículo.
- Anote quién estuvo presente en el momento de la destrucción, idealmente con un testigo independiente al proveedor.
- Reconcilie el número de unidades recogidas con el número de unidades destruidas que aparece en el certificado final.
- Aplique el método correcto según NIST SP 800-88: clear para borrado lógico reversible, purge para sanitización más profunda, y destroy para destrucción física irreversible, documentando cuál se usó en cada lote.
Si algo falla (un lote llega incompleto, un sello aparece roto, o la destrucción se hace parcial), regístrelo en el propio certificado como una excepción, no lo omita. Un certificado que reconoce una anomalía y explica cómo se resolvió es más creíble ante un auditor que uno perfecto sin ningún detalle verificable.
La perspectiva de Keith sobre por qué esto no es papeleo menor
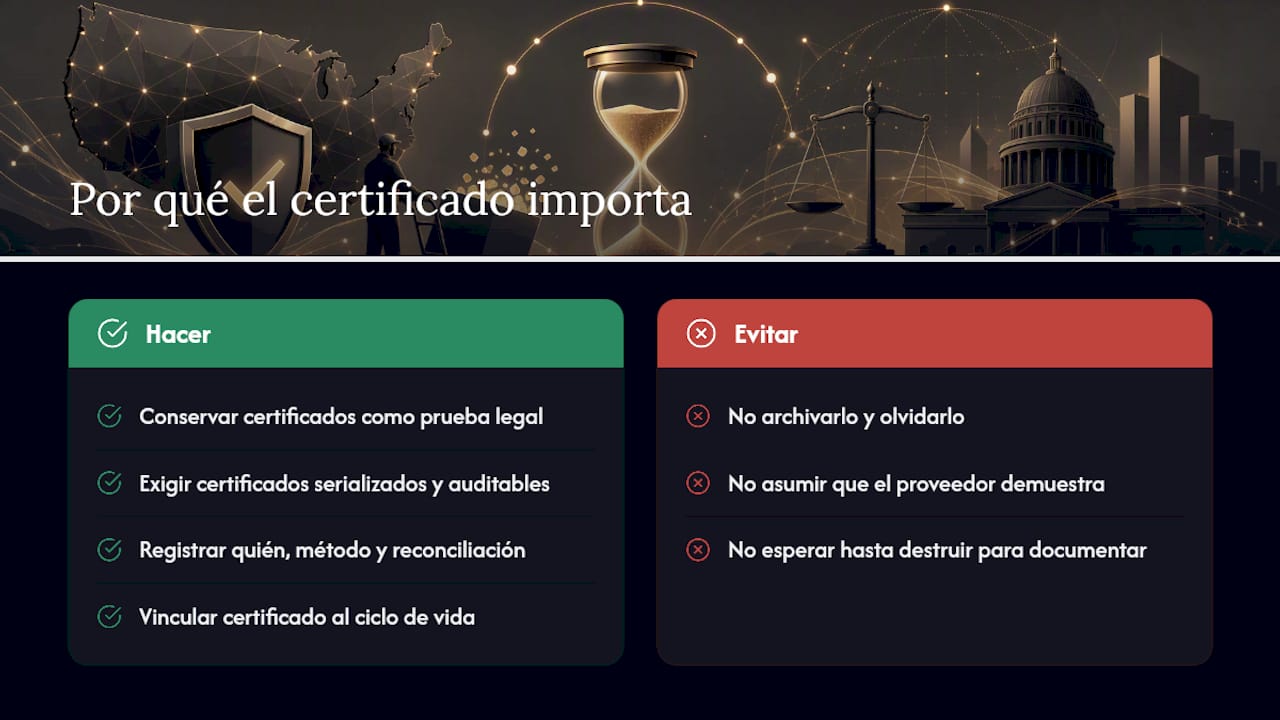
La mayoría de los equipos de TI trata el certificado de destrucción como un trámite que se archiva y se olvida. Es un error caro. El certificado es la única prueba tangible de que cumplió con su obligación legal, y en una auditoría o un litigio, la carga de demostrarlo cae sobre usted, no sobre el proveedor.
Lo que distingue a un proveedor serio no es solo destruir el equipo, sino entregar certificados auditables con serialización que resisten preguntas específicas: quién estuvo presente, qué método se usó, cómo se reconcilió la cantidad. Mi recomendación práctica es vincular cada certificado al ciclo de vida del activo desde el día en que entra en inventario, no esperar a que llegue el momento de destruirlo para pensar en la documentación.
— Keith
Cómo le ayuda Usedcartridge a mantener certificados listos para auditoría
Algunos proveedores resuelven el punto donde más empresas fallan: tener un certificado, sí, pero no poder demostrar la cadena de custodia completa detrás de él. La destrucción en sitio con sellos serializados y evidencia fotográfica deja un rastro documental que puede archivar directamente en su repositorio de cumplimiento, sin reconstruir nada después.
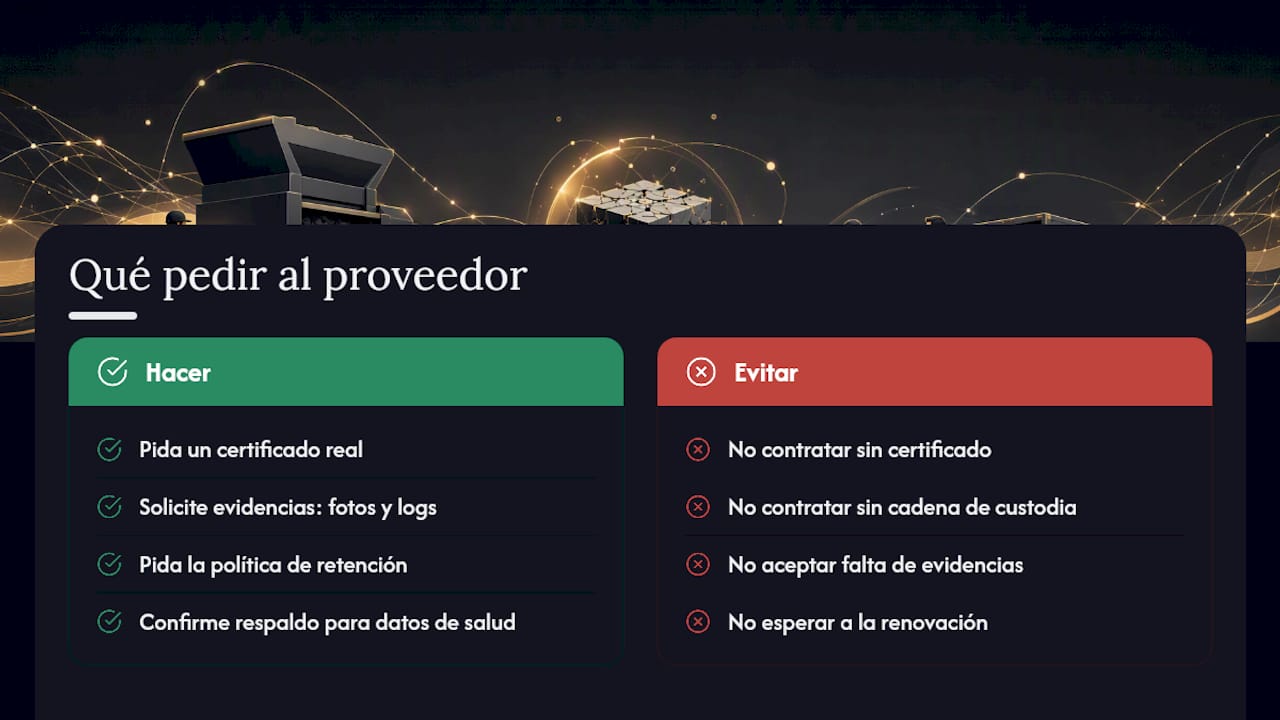
Antes de contratar cualquier destrucción certificada, pida al proveedor un ejemplo real del certificado que entrega, acceso a las evidencias complementarias (fotos, logs), su política de retención de esos registros y si ofrece respaldo para acuerdos de socio comercial cuando maneja información de salud. Usedcartridge cubre destrucción de discos duros, dispositivos móviles y equipos completos con certificación oficial, además de recogida programada para departamentos de TI que necesitan documentación limpia desde el primer envío.
Si su organización necesita destruir datos con evidencia lista para auditoría, solicite una recogida y su certificado antes de que el próximo ciclo de renovación de equipos le tome por sorpresa.
Fuentes
Consulte directamente HHS sobre reutilización de equipos con información protegida y NIST SP 800-88 para los textos originales. Confirme siempre los requisitos estatales y contractuales específicos de su sector antes de fijar su calendario de retención definitivo.
- HHS — May a covered entity reuse computers that store protected information?
- Certificate of Destruction Template: What to Include — LegalClarity
- What Is a Certificate of Destruction and What Should It Include? — EmeraldDocument