
El triturado físico de discos es la técnica de destrucción que NIST cataloga como «Destroy»: la que garantiza que los datos no puedan reconstruirse por ningún método forense conocido. Se elige cuando el medio está dañado, cuando los datos son ePHI u otra información altamente sensible, o cuando no existe forma verificable de comprobar que un borrado lógico funcionó. El resultado es irreversible y debe acompañarse de un certificado de destrucción con seriales, método y firma del testigo.
En resumen:
- La destrucción física de discos mediante triturado es irreversible, requiere un certificado detallado y se recomienda especialmente para datos altamente sensibles o medios dañados.
- La normativa de NIST clasifica el triturado en la categoría «Destroy», ideal cuando no se puede verificar un borrado lógico completo, especialmente en unidades con cifrado defectuoso o dañadas.
- HIPAA exige conservar evidencia verificable de destrucción, incluyendo seriales, método, fecha, firma y ubicación, durante al menos seis años para demostrar cumplimiento.
- La destrucción en sitio con certificación y un proceso documentado reduce más riesgos que el transporte a planta externa, si se cumplen controles estrictos de cadena de custodia.
- Un certificado de destrucción válido debe incluir identificación individual de unidades, método, fecha, firma y referencias a la cadena de custodia, para ser defensible en auditorías.
Tabla de contenidos
- Cómo clasifica NIST SP 800-88 las técnicas de sanitización y por qué el triturado entra en «Destroy»
- Qué exige HIPAA y qué pruebas documentales debe guardar su empresa
- Destrucción en sitio o fuera de planta: ¿cuál reduce más el riesgo?
- Qué debe incluir un certificado de destrucción para que resista una auditoría
- Checklist interno tras la trituración: qué debe archivar su equipo de TI
- Qué exige OSHA durante el proceso físico de triturado de discos
- Prevención de riesgos y equipo de protección personal en el triturado
- Sanciones de OSHA por incumplimiento en la destrucción física de datos
- La perspectiva de Usedcartridge sobre la trituración certificada
- Cómo empezar con Usedcartridge
- Fuentes
Cómo clasifica NIST SP 800-88 las técnicas de sanitización y por qué el triturado entra en «Destroy»
NIST SP 800-88 Rev.2 organiza la sanitización de medios en tres niveles: Clear, Purge y Destroy. Cada uno responde a un nivel distinto de riesgo residual, no a una preferencia estética del departamento de TI.
Clear aplica sobrescritura lógica estándar, útil cuando el equipo se reutilizará dentro de la misma organización y el riesgo de recuperación es bajo. Purge usa métodos más agresivos, como el borrado criptográfico o el degaussing, pensados para cuando el dispositivo saldrá del control de la empresa pero aún podría reutilizarse. Destroy elimina la posibilidad física de leer los datos: se aplica cuando el medio está dañado, cuando no se puede verificar que un purgado funcionó, o cuando la política interna exige la máxima garantía.
La diferencia entre HDD y SSD marca buena parte de la decisión:
- En discos duros magnéticos tradicionales, el degaussing puede funcionar, pero solo en medios magnéticos puros; no sirve para unidades híbridas ni SSD.
- En unidades de estado sólido con cifrado nativo (SED), el borrado criptográfico (cryptographic erase) es una opción de Purge válida, según NIST SP 800-88, pero solo bajo condiciones estrictas: no debe existir copia de la clave ni datos almacenados en claro fuera del cifrado.
- Si el SSD tiene sectores dañados, controladora fallida o historial de almacenamiento sin cifrar, el borrado criptográfico deja de ser confiable y la destrucción física pasa a ser la única opción defendible.
Para equipos que gestionan ePHI o información financiera, la guía operativa es simple: cuando exista duda razonable sobre si un purgado fue completo, se destruye. La referencia operativa a NIST 800-88 ayuda a los equipos de TI a aplicar este criterio sin necesidad de crear un departamento de cumplimiento propio.
Qué exige HIPAA y qué pruebas documentales debe guardar su empresa
HIPAA no deja la disposición de ePHI a discreción de cada organización. La regla de seguridad de HHS exige, bajo 45 CFR § 164.310(d)(2)(i), políticas y procedimientos formales para la disposición final de hardware y medios electrónicos que contuvieron información sanitaria protegida.
Esa misma norma obliga a conservar los registros de destrucción durante un período exigido por la regulación, para garantizar la disponibilidad de pruebas en auditorías. No basta con destruir el disco: hace falta poder demostrar, años después, que se hizo correctamente y quién lo hizo.
Dato clave: las sanciones por incumplimiento de HIPAA pueden alcanzar miles de dólares por incidente, y la ausencia de un certificado de destrucción verificable suele ser el primer punto que revisan los auditores en una investigación de brecha de datos.
Un registro de destrucción defendible en auditoría normalmente incluye:
- Número de serie o etiqueta de activo de cada unidad destruida.
- Método exacto de destrucción aplicado (triturado, desintegración, pulverización).
- Fecha, hora y ubicación del proceso.
- Identificación del proveedor y firma de un testigo presente.
La responsabilidad legal no se transfiere automáticamente al contratar un proveedor externo. Según HHS, el propietario de los datos sigue siendo responsable hasta que exista evidencia verificable de que la destrucción ocurrió conforme a lo acordado. Es la razón por la que muchas guías recomiendan revisar la lista de datos sensibles que normalmente requieren destrucción física antes de decidir el método.
Destrucción en sitio o fuera de planta: ¿cuál reduce más el riesgo?
La respuesta depende de tres factores: sensibilidad del dato, volumen de unidades y tolerancia al riesgo de transporte. No hay una única opción correcta para toda la organización.
- Destrucción en sitio. Un camión con trituradora industrial acude a sus instalaciones y destruye el hardware ante un testigo de la empresa. Elimina cualquier transferencia de custodia: el disco nunca sale del edificio intacto. Es la opción preferida para ePHI, información financiera regulada o cualquier volumen bajo o moderado de unidades altamente sensibles.
- Destrucción fuera de sitio (off-site). Las unidades se empaquetan, se sellan y se transportan a una planta certificada. Puede ser más económica para volúmenes grandes, pero exige controles estrictos: sellos de seguridad, seguimiento con número de rastreo, un acuerdo de asociado comercial (BAA) cuando hay ePHI de por medio, y certificado emitido al finalizar el proceso.
La fortaleza real de la cadena de custodia importa más que el modelo elegido: un proceso off-site bien documentado puede ser tan seguro como uno in situ mal ejecutado, y viceversa.
Consejo profesional: si su organización maneja menos de 50 unidades sensibles al mes, la destrucción en sitio casi siempre justifica su coste adicional: elimina la variable de transporte, que es donde más incidentes de custodia ocurren. Puede revisar las mejores prácticas de destrucción física para comparar ambos modelos con más detalle.
Qué debe incluir un certificado de destrucción para que resista una auditoría
Un certificado de destrucción vale lo que puede demostrar, no lo que promete. Un documento que solo diga «destruido conforme a normativa» sin datos concretos no sirve en una auditoría real.
Los elementos que un certificado auditable no puede omitir:
- Identificación individual de cada unidad, por serial o etiqueta de activo, no solo un conteo total.
- Método de destrucción específico (triturado mecánico, desintegración, pulverización), no una descripción genérica.
- Fecha, hora y ubicación exacta del proceso.
- Nombre del proveedor certificador y firma de un testigo presente en el momento de la destrucción.
- Referencia a la cadena de custodia documentada desde la recogida hasta la destrucción final.
Antes de firmar contrato con cualquier proveedor, verifique sus certificaciones vigentes: NAID AAA, R2 y e-Stewards son los estándares que la industria reconoce como prueba de proceso auditado. Para organizaciones con ePHI, solicitar un acuerdo de asociado comercial (BAA) no es opcional: sin él, el proveedor no puede manejar legalmente esos datos bajo HIPAA. La guía sobre destrucción de datos en hospitales con proveedores NAID AAA detalla qué preguntas hacer antes de firmar.
Checklist interno tras la trituración: qué debe archivar su equipo de TI
La destrucción física no termina cuando el camión se va. El archivo interno que su equipo mantiene es lo que responde por usted en una auditoría dos o tres años después.
- Antes de contratar: revise seguros de responsabilidad civil del proveedor, resultados de sus auditorías de terceros y referencias verificables de otros clientes del mismo sector.
- Durante el proceso: genere un inventario propio con serial o etiqueta de activo de cada unidad entregada, independiente del que lleve el proveedor.
- Al recibir el certificado: cruce cada serial del certificado contra su inventario interno; cualquier unidad que falte o aparezca duplicada es una discrepancia que debe resolverse antes de archivar el caso.
- Archivo final: guarde certificado, inventario y comunicaciones del proceso durante al menos seis años, alineado con el requisito de retención de HIPAA.
Si detecta una discrepancia, no la ignore ni la resuelva verbalmente con el proveedor: documente el hallazgo por escrito y exija un certificado corregido antes de cerrar el expediente de cumplimiento.
Qué exige OSHA durante el proceso físico de triturado de discos
OSHA no regula la privacidad de los datos, pero sí regula la seguridad de los trabajadores que operan la maquinaria de trituración. Una trituradora industrial de discos funciona con cuchillas rotativas o sistemas de compresión de alta fuerza, y ese tipo de equipo entra directamente bajo las normas generales de seguridad de maquinaria industrial de OSHA.
Los puntos que un proveedor certificado debe cumplir para operar legalmente incluyen:
- Protección de puntos de pellizco y corte, con carcasas y resguardos que impidan el acceso a cuchillas mientras la máquina está en marcha.
- Procedimientos de bloqueo y etiquetado (lockout/tagout) durante mantenimiento, para evitar arranques accidentales mientras un técnico interviene el equipo.
- Capacitación documentada de cada operador antes de tener acceso autorizado a la trituradora.
- Controles de emergencia accesibles, como paradas de emergencia visibles y alcanzables desde múltiples puntos de la línea de alimentación.
Para una empresa que contrata el servicio, esto no es un detalle irrelevante: un proveedor que no cumple estos estándares expone a sus propios empleados a lesiones graves, y ese incumplimiento suele correlacionar con procesos de cadena de custodia igualmente descuidados. Preguntar por el historial de seguridad del proveedor forma parte razonable de la diligencia debida antes de firmar contrato.
Prevención de riesgos y equipo de protección personal en el triturado
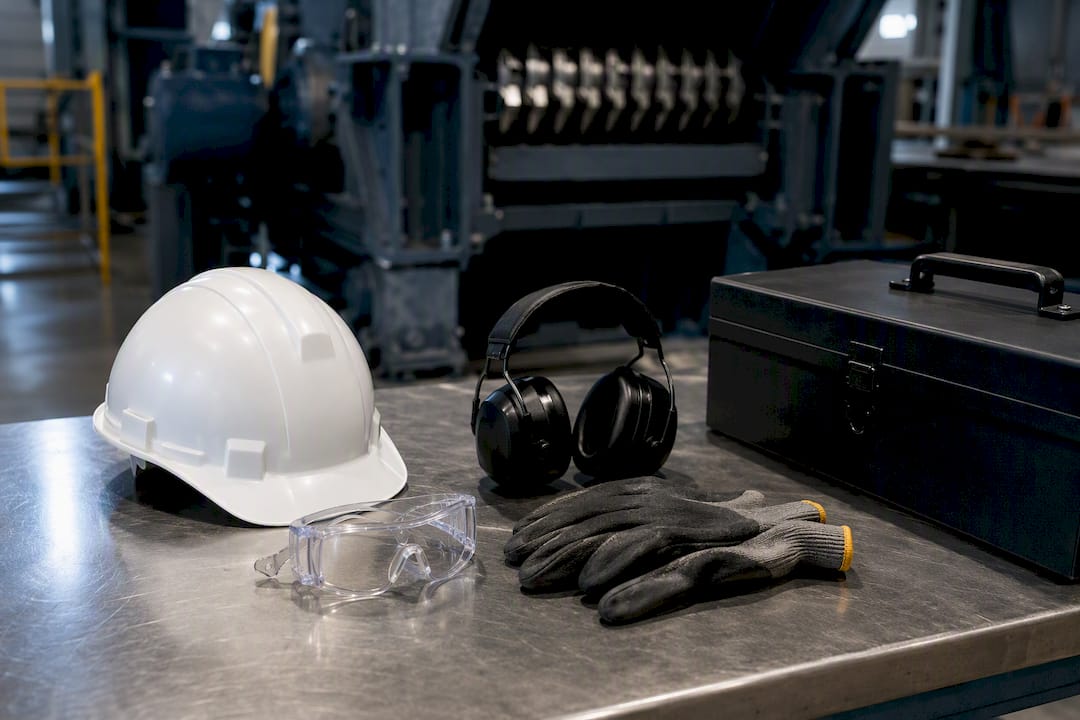
El triturado de discos genera fragmentos metálicos afilados, polvo de componentes electrónicos y ruido industrial sostenido. Cada uno de esos riesgos exige una medida de protección específica, no un equipo genérico de taller.
El equipo de protección personal (EPP) estándar en una operación de trituración certificada incluye:
- Guantes resistentes a cortes para el manejo de unidades antes y después del proceso.
- Protección ocular contra proyección de fragmentos metálicos durante la trituración.
- Protección auditiva cuando los niveles de ruido de la maquinaria superan los umbrales de exposición sostenida.
- Mascarillas o respiradores cuando el proceso genera polvo fino de componentes electrónicos, especialmente en trituración de unidades con baterías o placas.
- Calzado de seguridad con puntera reforzada en zonas de carga y descarga de equipos pesados.
Más allá del EPP individual, la prevención de riesgos laborales exige señalización clara de zonas de peligro, delimitación física entre el área de alimentación de la trituradora y el área de tránsito general, y protocolos de primeros auxilios accesibles en el sitio. Un proveedor serio también rota al personal para reducir la exposición prolongada al ruido y a la vibración de la maquinaria, un factor que muchas empresas contratantes ni siquiera preguntan durante la selección del servicio.
Sanciones de OSHA por incumplimiento en la destrucción física de datos
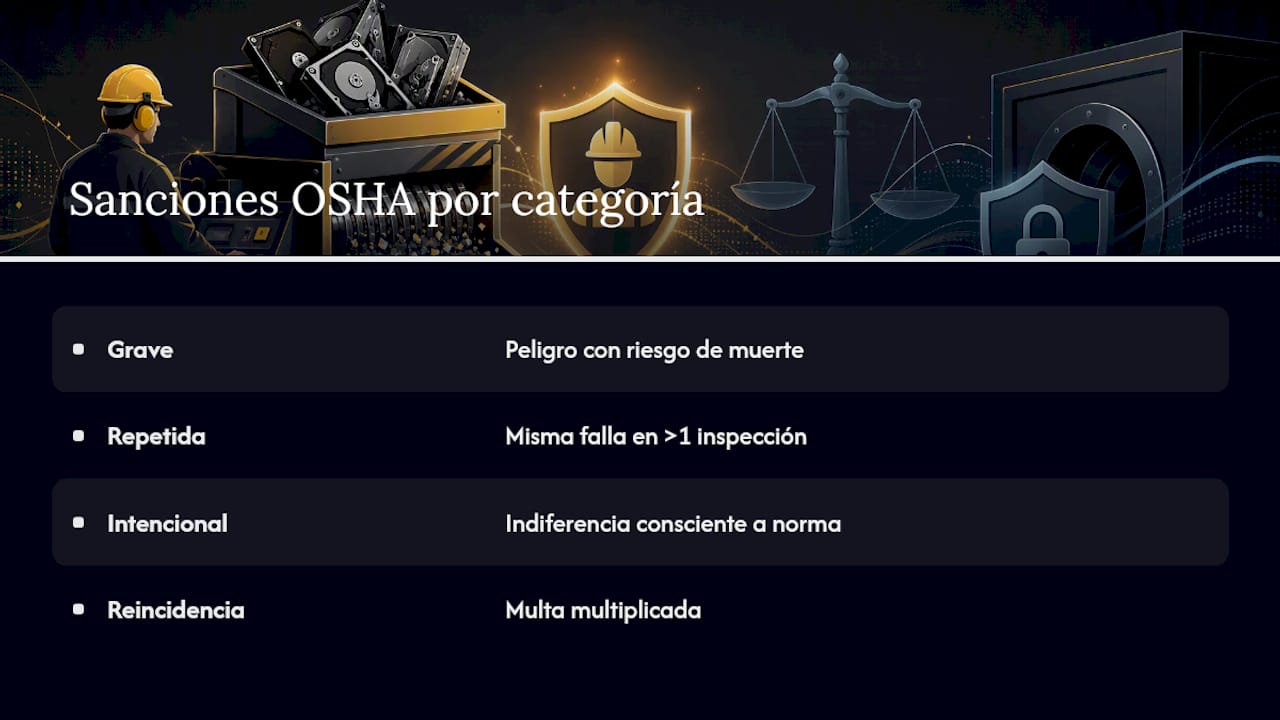
Las infracciones de OSHA relacionadas con maquinaria industrial, incluidas las trituradoras usadas en destrucción de discos, se sancionan por gravedad y reincidencia. Una infracción grave (serious) ocurre cuando existe un peligro con probabilidad razonable de causar la muerte o daño físico significativo, y el empleador debió conocer el riesgo.
Las categorías que OSHA aplica a este tipo de operación incluyen infracciones graves, infracciones repetidas cuando la misma deficiencia se detecta en más de una inspección, e infracciones intencionales cuando existe evidencia de indiferencia consciente hacia la norma. Cada categoría eleva la sanción económica de forma escalonada, y la reincidencia puede multiplicar la multa original.
Para una empresa de TI que contrata el servicio de trituración, el riesgo indirecto es real: si el proveedor opera bajo sanción activa de OSHA o con historial de infracciones no resueltas, esa fragilidad operativa suele traducirse en procesos de destrucción menos rigurosos, documentación incompleta y mayor probabilidad de discrepancias en el certificado final. Verificar que el proveedor mantiene su planta libre de infracciones abiertas es tan relevante para su cumplimiento como revisar sus certificaciones NAID o R2, porque ambos indicadores hablan del mismo problema de fondo: el control de proceso.
La perspectiva de Usedcartridge sobre la trituración certificada
Ofrecemos servicios de recogida programada, destrucción en sitio o en planta certificada, y emisión de certificado de destrucción con listado de seriales y reporte de cadena de custodia completo desde la recogida hasta la trituración final.
Lo que entregamos no es una promesa genérica de «cumplimiento»: es documentación específica que su equipo puede archivar y presentar tal cual ante un auditor de HIPAA o un cliente que exija prueba de disposición segura. Cada unidad recogida se identifica individualmente antes de destruirse, y el informe final cruza esos identificadores contra el certificado emitido.
Para equipos de TI que preparan un lote grande de equipos por primera vez, la guía sobre destrucción en sitio de hardware explica qué esperar del proceso, desde el embalaje inicial hasta la firma del testigo.
— Keith
Cómo empezar con Usedcartridge
Cubriendo el punto donde muchas empresas se atascan: pasar de «sabemos que debemos triturar estos discos» a tener una recogida programada, un testigo presente y un certificado archivable el mismo mes. No hace falta construir un departamento de cumplimiento interno para lograrlo.
El proceso empieza con una cotización basada en volumen y ubicación de sus equipos. Antes de confirmar el servicio, pida por escrito las certificaciones vigentes del proveedor (NAID AAA, R2, e-Stewards), la disponibilidad de un acuerdo de asociado comercial si maneja ePHI, y una copia de ejemplo del certificado de destrucción que emitirán al finalizar. Esa comparación toma minutos y evita sorpresas en una auditoría posterior.
Si su empresa ya tiene un lote de discos, servidores o equipos obsoletos esperando disposición, el siguiente paso es solicitar cotización directamente en la página de página de destrucción de datos y coordinar la fecha de recogida.
Fuentes
Para archivar en su expediente de cumplimiento, conserve estos enlaces como referencia primaria, no como resumen de terceros:
- HHS — HIPAA Security Rule (disposición de ePHI)
- NIST SP 800-88 Rev.2 — Guidelines for Media Sanitization
Guardar estas tres URL junto con sus certificados internos facilita cualquier revisión futura, interna o externa.
Este artículo es información general y no sustituye el consejo de un abogado cualificado. Consulte a un profesional del derecho cualificado sobre su caso particular antes de actuar según este contenido.