
La forma segura y recomendada de borrar un SSD para reutilizarlo o venderlo es ejecutar el comando de borrado del firmware (ATA Secure Erase en SATA o NVMe Sanitize/Format en NVMe), o realizar un borrado criptográfico si la unidad es un SED. La sobrescritura repetida desde el sistema operativo no aporta nada extra y desgasta la memoria flash sin necesidad. La destrucción física queda solo para datos de máxima sensibilidad. Haz siempre copia de seguridad antes y verifica el resultado después.
En resumen:
- Ejecutar el comando de firmware para borrar un SSD, como ATA Secure Erase o NVMe Sanitize, garantiza una eliminación segura y completa, evitando desgaste innecesario.
- Formateos rápidos o sobrescrituras desde el sistema no eliminan datos en los SSD debido a la nivelación de desgaste y al área de sobreaprovisionamiento, que puede retener copias ocultas.
- El método recomendado por NIST para sanear un SSD antes de reutilizarlo o venderlo es el nivel Purge, mediante comandos de firmware que eliminan los datos de forma física o lógica segura.
- La sobrescritura repetida solo desgasta la memoria NAND sin mejorar la seguridad del borrado, y solo en casos extremos, la destrucción física es necesaria para información de máxima sensibilidad.
- Para garantizar la trazabilidad y cumplimiento normativo, es preferible externalizar la destrucción certificada con proveedores especializados que entreguen certificados de destrucción con seguimiento por número de serie.
Tabla de contenidos
- Por qué el borrado de un SSD no funciona como en un disco duro
- Qué método de borrado de SSD usar y en qué situación
- Cómo ejecutar el borrado paso a paso en Windows, macOS y Linux
- Cómo comprobar que el borrado del SSD realmente funcionó
- Cuándo destruir físicamente un SSD y cómo reciclarlo de forma responsable
- Por qué este protocolo se sostiene en NIST, no en opiniones sueltas
- Lo que la mayoría de las guías se equivocan al hablar de borrado de SSD
- Externaliza el saneamiento certificado con Usedcartridge
- Fuentes
Por qué el borrado de un SSD no funciona como en un disco duro
Un disco duro mecánico guarda los datos en posiciones físicas fijas, así que sobrescribir esas posiciones basta para eliminarlos. Un SSD no funciona así. El controlador reparte los datos por toda la memoria flash mediante un proceso llamado nivelación de desgaste (wear leveling), y además reserva un área de sobreaprovisionamiento invisible para el sistema operativo que puede seguir conteniendo copias de archivos que crees borrados.
Esto explica por qué formatear rápido o eliminar una partición no elimina nada realmente: esas acciones solo borran las referencias en la tabla de archivos, no el contenido físico de las celdas de memoria. Las herramientas del fabricante confirman que el formato rápido únicamente actúa sobre los metadatos, dejando el contenido real intacto y potencialmente recuperable con software forense básico.
El mito de las «siete pasadas» o los estándares tipo DoD 5220.22-M, heredados de la era del disco mecánico, es directamente contraproducente en un SSD. Sobrescribir varias veces no llega a las celdas reasignadas por el controlador ni al área de sobreaprovisionamiento, y cada ciclo de escritura consume parte de la vida útil finita de la memoria NAND. Es desgaste real a cambio de ninguna garantía real de borrado.
NIST SP 800-88 Rev. 2, actualizado en 2025, resuelve esta confusión clasificando el saneamiento en tres niveles:
- Clear: elimina los datos mediante comandos estándar del sistema, pero es insuficiente para SSD ante ataques con herramientas de laboratorio.
- Purge: aplica técnicas físicas o lógicas que hacen la recuperación imposible con métodos forenses conocidos, incluyendo las áreas de sobreaprovisionamiento. Es el nivel que NIST recomienda para sanear SSD antes de reutilizarlos o venderlos.
- Destroy: inutiliza físicamente el soporte, sin posibilidad de reutilización.
Consejo profesional: si tu SSD tiene más de tres o cuatro años y planeas donarlo o revenderlo, comprueba primero que el firmware esté actualizado. Algunas versiones antiguas de firmware no ejecutan correctamente el comando de Purge y devuelven un falso «completado».
Qué método de borrado de SSD usar y en qué situación
Elegir la técnica correcta depende del tipo de interfaz de tu unidad, si está cifrada de fábrica y qué margen de tiempo tienes. Los tres métodos aceptados por la industria para el nivel Purge son el borrado seguro de firmware, el borrado criptográfico y, en casos límite, la destrucción física.
ATA Secure Erase y NVMe Sanitize/Format
ATA Secure Erase es un comando que viaja directamente al controlador de una unidad SATA y le ordena resetear todas las celdas de memoria a su estado de fábrica, incluidas las zonas de sobreaprovisionamiento que el sistema operativo nunca ve. Las utilidades de fabricantes ejecutan este comando comunicándose directamente con el firmware, evitando así los puntos ciegos de cualquier sobrescritura hecha desde fuera.
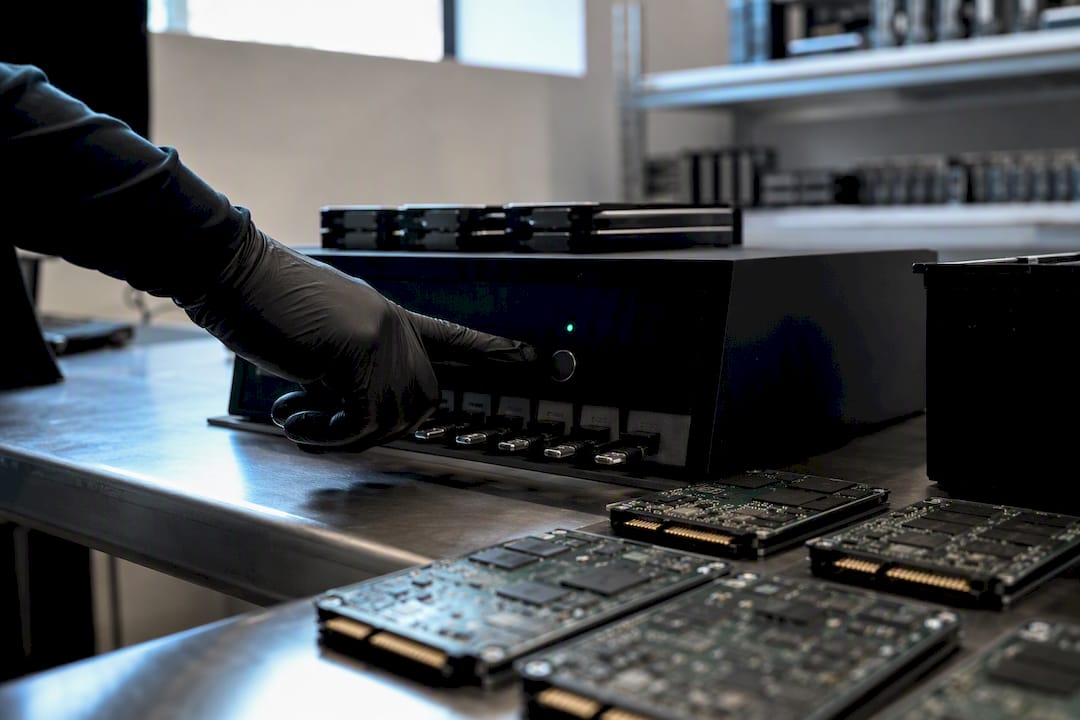
En unidades NVMe, el equivalente es el comando Sanitize (o Format con parámetros de saneamiento seguro cuando el controlador no soporta Sanitize). Ambos operan a nivel de controlador y son la vía recomendada por NIST para el nivel Purge en discos de estado sólido modernos.
Borrado criptográfico en unidades autocifradas (SED)
Si tu SSD es un SED (self-encrypting drive), cifra internamente todos los datos con una clave que nunca sale del chip controlador. El borrado criptográfico simplemente destruye esa clave: los datos siguen físicamente en la memoria, pero quedan convertidos en ruido ilegible sin la clave que los descifra. Es casi instantáneo porque no toca ni una celda de datos.
La condición para que esto funcione sin fisuras es que nunca haya existido una copia de esos datos almacenada en texto plano fuera de la unidad, y que la gestión de claves haya sido sólida desde el principio. Si existen copias de seguridad sin cifrar o claves guardadas por separado, el borrado criptográfico deja de ser suficiente por sí solo, y hay que sanear también esas copias.
Comparación de tiempos y desgaste
| Método | Duración típica | Efecto sobre la vida útil | Nivel NIST alcanzado |
|---|---|---|---|
| ATA Secure Erase / NVMe Sanitize (fast erase) | 2 segundos | Mínimo o nulo | Purge |
| Borrado criptográfico (SED) | Prácticamente instantáneo | Ninguno | Purge |
| Sobrescritura completa desde el SO | Aproximadamente 1 hora por terabyte | Desgaste innecesario de celdas NAND | Insuficiente en la mayoría de los casos |
| Destrucción física (trituración, fusión) | Minutos, según el volumen | Irreversible: la unidad queda inutilizable | Destroy |
Los comandos integrados son entre cientos y miles de veces más rápidos que sobrescribir, y esa diferencia se explica porque el firmware actúa sobre el mapa físico completo de la memoria en lugar de escribir secuencialmente dato por dato. Las matrices de comandos publicadas por fabricantes de almacenamiento confirman que tanto el fast erase como el crypto erase cumplen ISO/IEC 27040 y NIST SP 800-88, mientras que la sobrescritura por software rara vez alcanza el mismo nivel de certeza en unidades con sobreaprovisionamiento oculto.
¿Cuándo saltarse directamente a Destroy? Cuando la sensibilidad de los datos exige garantías absolutas (información clasificada, ciertos requisitos regulatorios de defensa) o cuando la unidad está dañada y no responde a los comandos de saneamiento. En el resto de casos, Purge mediante firmware es el equilibrio correcto entre seguridad, coste y posibilidad de reutilizar el hardware. Puedes revisar más formas seguras y ecológicas de eliminar datos si además quieres minimizar el impacto ambiental del proceso.
Cómo ejecutar el borrado paso a paso en Windows, macOS y Linux
Antes de tocar ningún comando, hay una checklist que no debe saltarse nunca, sin importar la prisa que tengas.
- Haz una copia de seguridad completa de cualquier dato que quieras conservar. El proceso es irreversible por diseño.
- Confirma si la unidad está cifrada (BitLocker, FileVault, LUKS o cifrado nativo del SED) y anota si necesitas una contraseña o un PSID (Physical Security ID) impreso en la etiqueta física de la unidad, indispensable para revertir un SED bloqueado.
- Retira la unidad de cualquier configuración RAID antes de sanear, porque el controlador RAID puede bloquear el acceso directo al firmware del disco.
- Anota el modelo exacto de tu SSD para descargar la utilidad correcta del fabricante.
Con eso resuelto, el flujo general es siempre el mismo: identificar la unidad por su ruta del sistema, elegir el método según si es SATA o NVMe, arrancar desde un entorno que no dependa del propio disco (un USB de arranque o la BIOS/UEFI) y ejecutar el comando, para terminar verificando el resultado.
En Windows
Los fabricantes ofrecen utilidades propias, como los gestores de SSD que incluyen función de borrado seguro integrado, y son la opción más simple para quien no quiere usar la línea de comandos. Estas herramientas envían el comando ATA Secure Erase o NVMe Format directamente al controlador desde una interfaz gráfica, sin pasar por el sistema de archivos de Windows.
En macOS
Los equipos con Apple Silicon cifran el almacenamiento interno de fábrica mediante un enclave seguro, así que borrar la clave de cifrado desde «Borrar todo el contenido y ajustes» equivale a un borrado criptográfico completo casi instantáneo. En Mac más antiguos con SSD estándar, hay que recurrir a Terminal o a utilidades de terceros que soporten comandos NVMe/ATA nativos, ya que Utilidad de Discos por sí sola no siempre invoca el comando de firmware correcto.
En Linux
Linux ofrece el control más directo sobre el hardware, con tres herramientas principales:
nvme-cli: el comandonvme sanitizeonvme format --ses=1envía la orden de saneamiento directamente al controlador NVMe.hdparm --security-erase: ejecuta ATA Secure Erase en unidades SATA, siempre después de fijar una contraseña de seguridad temporal con--security-set-pass.blkdiscard: emite comandos TRIM masivos; es rápido, pero por sí solo no siempre garantiza el nivel Purge en todos los controladores, así que conviene combinarlo con el comando de sanitize específico del fabricante cuando la certeza importa.
Consejo profesional: nunca interrumpas el proceso una vez iniciado, ni siquiera si parece «colgado». Un Secure Erase o un Sanitize interrumpido a mitad puede dejar la unidad en un estado inconsistente que algunos controladores solo resuelven con una herramienta de recuperación del propio fabricante, y en el peor de los casos inutiliza el disco.
Un detalle que se pasa por alto con frecuencia: algunas placas base con BIOS/UEFI antiguas bloquean el comando ATA Secure Erase por «seguridad», mostrando un error genérico. La solución habitual es actualizar el firmware de la placa o ejecutar el comando desde un entorno de arranque Linux independiente que se comunique directamente con el controlador del disco, sin pasar por esa capa de bloqueo.
Cómo comprobar que el borrado del SSD realmente funcionó
Un proceso que termina «sin errores» no es lo mismo que un proceso verificado. Terminar sin errores solo confirma que el comando se ejecutó; comprobar el resultado exige un paso adicional.
La verificación más directa consiste en consultar el estado SMART de la unidad tras el proceso: los atributos de saneamiento deben mostrar la unidad como completada y, en unidades NVMe, nvme-cli permite consultar el progreso y confirmación del comando sanitize-log. En un SED tras borrado criptográfico, intentar montar la unidad debe fallar por completo o mostrar datos ilegibles, señal de que la clave anterior ya no existe.
Una prueba mínima razonable es intentar montar el disco en otro sistema y ejecutar un escaneo forense básico con herramientas gratuitas de recuperación de archivos. Si no aparece ningún archivo reconocible ni siquiera parcial, el saneamiento fue efectivo para un esfuerzo de recuperación estándar.
Lo que no cuenta como prueba de nada:
- Ver que el explorador de archivos muestra la unidad «vacía».
- Haber eliminado o recreado una partición.
- Un formato rápido, aunque el sistema tarde varios minutos en completarlo.
Ninguna de esas tres acciones toca las celdas físicas de la memoria NAND ni el área de sobreaprovisionamiento, así que un examinador forense con las herramientas adecuadas puede seguir recuperando fragmentos de datos. La verificación real siempre pasa por un comando de saneamiento y una comprobación posterior, no por lo que muestra el explorador de archivos.
Cuándo destruir físicamente un SSD y cómo reciclarlo de forma responsable
El nivel Purge cubre la inmensa mayoría de los casos, pero existen umbrales claros donde solo la destrucción física es aceptable: información clasificada, requisitos contractuales de defensa o inteligencia, o unidades dañadas que no responden a ningún comando de saneamiento. Las guías de destrucción de medios de la NSA exigen trituración hasta partículas de menos de 2 milímetros o fusión a alta temperatura como únicos métodos aprobados para ese nivel de exigencia, precisamente porque ningún comando lógico ofrece garantía absoluta en un soporte físicamente comprometido.
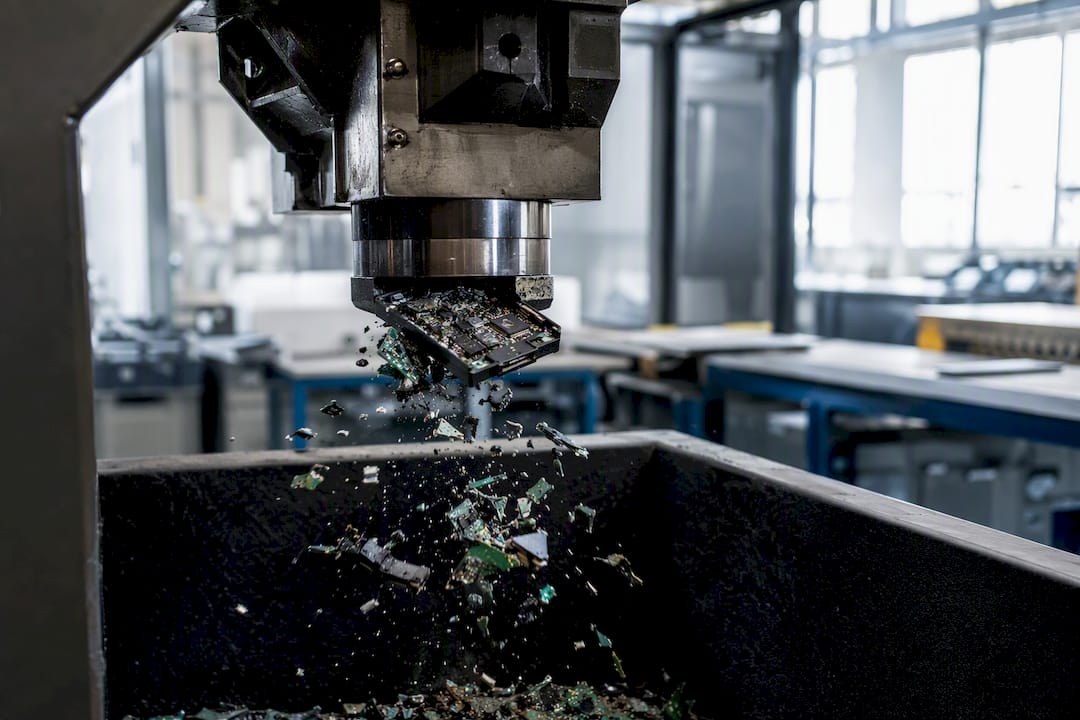
Fuera de esos escenarios extremos, triturar un SSD perfectamente funcional solo para «estar seguro» es desperdiciar hardware reutilizable y generar residuo electrónico innecesario. Si tu caso no exige ese nivel de certeza, el saneamiento por firmware es preferible tanto por coste como por sostenibilidad, y puedes leer más sobre por qué merece la pena hacer un borrado seguro de la información antes de decidir el camino de la destrucción total.
Cuando sí corresponde externalizar la destrucción, pedir al proveedor lo siguiente separa a un servicio serio de uno que solo promete:
- Certificado de destrucción con número de serie de cada unidad procesada, no un documento genérico por lote.
- Cadena de custodia documentada desde la recogida hasta la destrucción final.
- Informe de reciclaje que detalle cómo se gestionaron los materiales resultantes conforme a normativa ambiental.
Consejo profesional: pide siempre que el certificado incluya el número de serie individual de cada disco, no solo un recuento total. Sin esa trazabilidad, no tienes forma de demostrar en una auditoría que tu unidad específica fue destruida.
Para procesos de reciclaje de equipos completos, no solo del SSD suelto, conviene revisar los requisitos de destrucción certificada aplicados a laptops enteros, porque suelen incluir pasos previos de inventario que también aplican a unidades de almacenamiento sueltas.
Por qué este protocolo se sostiene en NIST, no en opiniones sueltas
Todo lo descrito aquí se apoya en NIST SP 800-88 Rev. 2, la referencia técnica que agencias gubernamentales y departamentos de TI corporativos usan para definir qué cuenta como saneamiento aceptable. No es una recomendación de blog: es el estándar contra el que se mide el cumplimiento en auditorías de seguridad de la información.
Lo que distingue un procedimiento defendible de uno improvisado es la documentación, no solo el comando ejecutado:
- Registrar qué método se usó (Clear, Purge o Destroy) y por qué se eligió ese nivel para esos datos.
- Guardar la salida del comando de verificación, no solo confiar en la ausencia de errores.
- Conservar el certificado o informe cuando el proceso se externaliza a un tercero.
Puedes profundizar en cómo se aplican estas reglas de saneamiento en la práctica empresarial en nuestra explicación de la destrucción de datos según NIST. Cuando el volumen de unidades a procesar crece, o cuando la organización necesita una garantía auditable frente a HIPAA, GLBA u otros marcos regulatorios, delegar el proceso en un proveedor especializado en destrucción certificada suele ser más fiable que replicar internamente cada paso técnico en decenas o cientos de discos.
Lo que la mayoría de las guías se equivocan al hablar de borrado de SSD
La mayoría de los tutoriales sobre este tema siguen recomendando «varias pasadas de sobrescritura por seguridad», como si más repeticiones equivalieran a más seguridad. Es al revés: en un SSD, cada pasada adicional solo añade desgaste sin tocar los datos que ya están fuera del alcance del sistema operativo, en las zonas de sobreaprovisionamiento del controlador.
El error de fondo es tratar el SSD como un disco mecánico con otro nombre. La sobrescritura tiene sentido cuando puedes garantizar que escribes exactamente sobre las mismas celdas físicas donde vivían los datos originales. Un SSD, por su propio diseño de nivelación de desgaste, no te deja esa garantía nunca, ni aunque sobrescribas cien veces.
Lo que sí importa, y que se subestima constantemente, es la verificación posterior. Ejecutar el comando correcto es solo la mitad del trabajo: comprobar el estado de finalización y hacer una prueba mínima de recuperación es lo que convierte un procedimiento en algo defendible ante una auditoría. Si tu organización maneja datos regulados, prioriza primero tener un protocolo documentado y repetible, y solo después preocúpate por automatizarlo.
— Keith
Externaliza el saneamiento certificado con Usedcartridge
Usedcartridge es la alternativa cuando ejecutar y documentar cada Secure Erase o Sanitize unidad por unidad deja de ser viable, ya sea por volumen, por una auditoría próxima o porque un requisito regulatorio exige una prueba de destrucción que tu propio departamento de TI no puede emitir. En lugar de que tu equipo dedique horas a verificar comandos disco por disco, Usedcartridge recoge las unidades, ejecuta el saneamiento o la destrucción física según el nivel que exijan tus datos, y entrega un certificado con trazabilidad individual por número de serie.
Esto tiene sentido sobre todo cuando gestionas renovaciones de flotas completas de equipos, no discos sueltos: ahí el coste de tiempo interno de aplicar el protocolo correcto a cada unidad suele superar el de externalizarlo. Puedes revisar cómo funcionan los certificados de destrucción auditables que emite Usedcartridge, o consultar directamente la guía de recuperación de activos de TI si además de destruir datos quieres recuperar valor del hardware que ya no usas. Solicita un presupuesto para tu próxima recogida y ten listo el protocolo documentado antes de que llegue la próxima auditoría.
Fuentes
Para quien quiera profundizar en el fundamento normativo y técnico de cada método descrito, estas referencias son el punto de partida más directo:
- Guidelines for Media Sanitization (NIST SP 800-88 Rev. 2)
- Secure erasure for storage devices (Columbia/ldeo)
- Cómo borrar de forma segura un SSD antes de su venta o eliminación – Kingston
- Secure Erase Matrix | Seagate