
Un SSD queda destruido de forma segura cuando se ejecuta ATA Secure Erase, NVMe Sanitize o crypto erase, los tres métodos que NIST SP 800-88 Rev. 2 reconoce como nivel Purge. La sobrescritura por software solo llega a nivel Clear y no basta para unidades sensibles. Si el firmware falla, la unidad tiene fallos o hay dudas sobre el cifrado, el paso siguiente es la destrucción física certificada con trituración hasta partícula y documentación completa.
En resumen:
- La eliminación segura de un SSD requiere métodos reconocidos como ATA Secure Erase, NVMe Sanitize o crypto erase para alcanzar el nivel de Purge, según NIST SP 800-88 Rev. 2.
- Las opciones de software solo logran un borrado a nivel Clear, que no garantiza la imposibilidad de recuperación en unidades sensibles, por lo que, en caso de dudas, la destrucción física certificada es imprescindible.
- Los tiempos de borrado varían desde menos de un segundo para crypto erase hasta varios minutos para NVMe Sanitize, siendo esencial verificar compatibilidad y soporte en la unidad antes de ejecutar.
- La documentación del proceso debe incluir datos concretos, registros, y en auditorías, certificados firmados que acrediten la correcta eliminación, especialmente en volúmenes elevados.
- La destrucción física de unidades con fallos o sospecha de manipulación debe hacerse mediante trituración certificada, con certificado, fotografía y gestión adecuada de los residuos electrónicos.
Tabla de contenidos
- Métodos recomendados para alcanzar Purge en un SSD
- Cómo documentar el borrado para pasar una auditoría
- Cuándo pasar a destrucción física certificada
- Checklist operativo para liberar o reciclar SSDs
- Lo que aprendimos gestionando destrucción certificada a diario
- Destrucción certificada de SSD con recogida y reciclaje incluidos
- Fuentes
- Preguntas frecuentes
Métodos recomendados para alcanzar Purge en un SSD
El comando ATA Secure Erase, disponible en unidades SATA, borra la tabla de mapeo de la controladora y reinicializa las celdas de memoria flash, incluyendo el espacio de sobreaprovisionamiento que un simple formateo nunca toca. Se ejecuta con herramientas como hdparm en Linux o con las utilidades gratuitas que fabricantes como Samsung, Western Digital, Crucial o Kingston distribuyen para Windows, que además detectan automáticamente si la unidad es un SED (unidad autocifrada) y ofrecen la opción de crypto erase directamente. El modo enhanced erase, cuando el fabricante lo soporta, sobrescribe patrones adicionales sobre las celdas y conviene activarlo si la unidad va a salir de la organización.
En unidades NVMe, el comando equivalente es NVMe Sanitize, gestionado con nvme-cli, que ofrece tres modos: block erase (borra a nivel de bloque físico), overwrite (sobrescribe patrones) y crypto erase (destruye la clave interna). El borrado a nivel de firmware evita el problema de las áreas remapeadas que deja intactas cualquier sobrescritura hecha desde el sistema operativo, porque el wear leveling mueve constantemente los datos entre celdas físicas sin que el sistema operativo lo sepa.
Cuando la unidad tenía cifrado de hardware activo desde su primer uso, el crypto erase es la opción más eficiente: destruye la clave de cifrado en lugar de tocar cada celda, dejando los datos matemáticamente irrecuperables casi al instante.
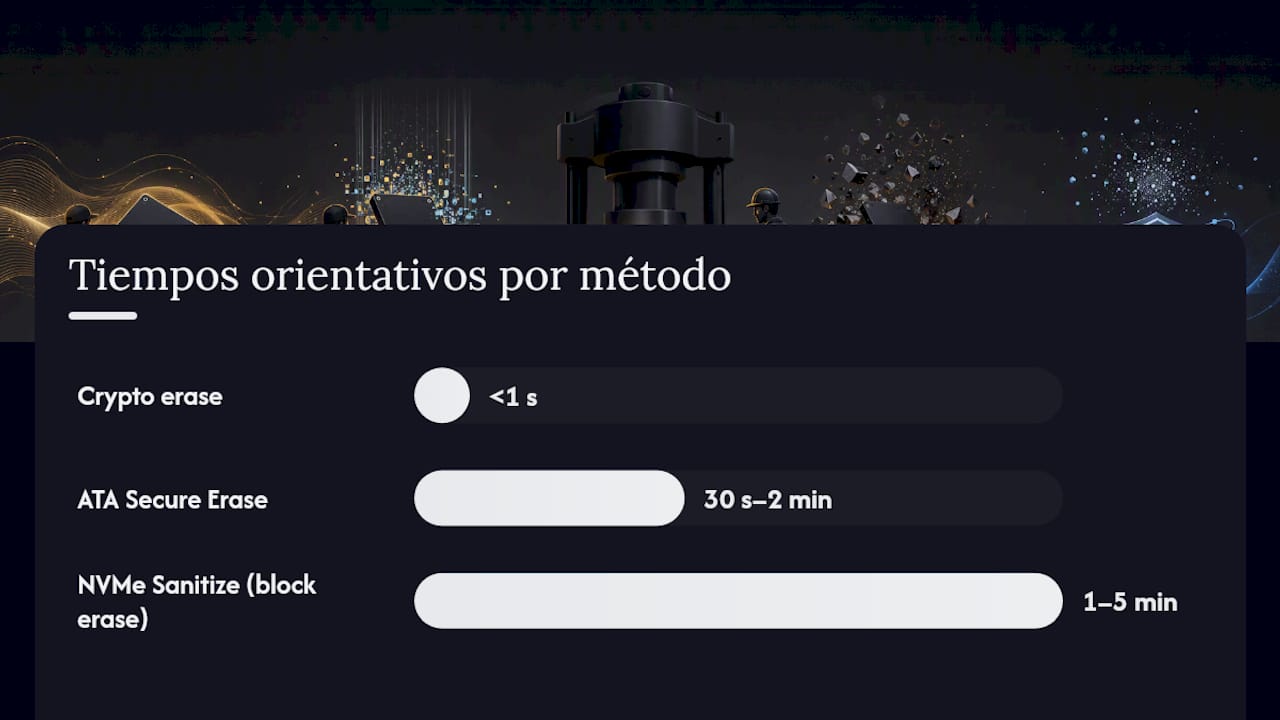
Tiempos orientativos según el método:
- Crypto erase: menos de un segundo.
- NVMe Sanitize (block erase): entre 1 y 5 minutos según capacidad.
- ATA Secure Erase: entre 30 segundos y 2 minutos.
Antes de lanzar cualquier comando, comprueba que el adaptador, la controladora RAID o la configuración UEFI/BIOS no bloqueen el paso directo al firmware: muchos RAID por hardware interceptan estos comandos y los convierten en un simple formateo, lo que anula el efecto.
Consejo profesional: si gestionas un lote de unidades mixtas (SATA y NVMe), no asumas que todas soportan enhanced erase. Verifica las capacidades con hdparm -I o nvme id-ctrl antes de programar el lote completo; una unidad que rechace el comando necesita destrucción física como alternativa inmediata.
Cómo documentar el borrado para pasar una auditoría
Un certificado de borrado que resista una auditoría necesita datos concretos y no una simple casilla marcada. Debe incluir el número de serie de la unidad, el método exacto aplicado, la marca de tiempo, el operador responsable y, siempre que la herramienta lo genere, un hash o informe firmado que confirme el resultado del comando.
- Ejecuta el comando de borrado y captura el registro (log) que la herramienta o el sistema operativo generan al finalizar.
- Verifica localmente con una lectura de muestreo de sectores o bloques para confirmar que no devuelven datos legibles, sabiendo que esta comprobación tiene límites técnicos y no sustituye un informe certificado.
- Archiva el certificado junto a la cadena de custodia: quién manipuló la unidad, cuándo y con qué destino final.
- Conserva esa evidencia durante el periodo que exija tu política interna o el marco regulatorio del sector, normalmente varios años.
Herramientas comerciales como Blancco Drive Eraser permiten crear un USB de arranque, lanzar el borrado a nivel de firmware en lotes y emitir automáticamente informes con formato estándar, algo que agiliza mucho la documentación cuando se procesan decenas de unidades a la vez.
Consejo profesional: si tu volumen mensual supera las 20 o 30 unidades, vale la pena contratar a un tercero que emita certificados con firma y sello de tiempo independiente. Un informe generado por un proveedor externo pesa más ante un auditor que uno generado internamente por la misma persona que ejecutó el borrado.
Cuándo pasar a destrucción física certificada
Hay tres señales claras de que el firmware no es suficiente: el comando de sanitize falla o se cuelga a mitad de proceso, existe sospecha razonable de manipulación previa de la unidad, o la política interna exige directamente nivel Destroy para ciertas categorías de datos, sin importar si el borrado por firmware habría funcionado.
En esos casos, la vía correcta es la trituración o desintegración física hasta reducir la unidad a partículas, siguiendo las especificaciones de tamaño que estándares y proveedores certificados recomiendan para memoria flash. No sirve perforar la carcasa ni doblarla a mano: los chips NAND pueden seguir siendo legibles con equipo especializado si el daño no fragmenta realmente la memoria.
- Exige un certificado de destrucción con número de lote y, si es posible, fotografías del proceso.
- Verifica que el proveedor gestione los restos como residuo electrónico, no como chatarra genérica.
- Evita cualquier método casero: microondas, taladro o martillo no ofrecen trazabilidad ni garantía real de destrucción completa.
Consejo profesional: coordina la recogida y la trituración con el mismo proveedor que certifica el proceso. Fragmentar la cadena entre quien recoge y quien destruye multiplica el riesgo de que una unidad se pierda entre los dos pasos.
Checklist operativo para liberar o reciclar SSDs
- Inventario: identifica interfaz (SATA/NVMe) y comprueba si la unidad es un SED.
- Clasificación: decide el objetivo, Clear, Purge o Destroy, según la sensibilidad de los datos y la política de la organización.
- Ejecución: aplica el método elegido, captura los logs generados y produce el certificado correspondiente.
- Contingencia: si el comando falla, deriva la unidad directamente a destrucción física certificada.
- Registro: documenta la cadena de custodia completa y archiva la evidencia según el periodo de retención acordado.
| Paso | Acción clave | Resultado esperado |
|---|---|---|
| Clasificar | Identificar interfaz y cifrado | Método correcto asignado |
| Ejecutar | Secure Erase / Sanitize / Crypto erase | Nivel Purge alcanzado |
| Verificar | Revisar logs y muestreo de lectura | Confirmación técnica |
| Documentar | Certificado + cadena de custodia | Evidencia auditable |
Lo que aprendimos gestionando destrucción certificada a diario
La mayoría de los equipos de TI subestima cuánto tiempo ahorra automatizar el paso de documentación frente al de ejecución técnica. El comando en sí tarda minutos; reconstruir una cadena de custodia después de un borrado mal registrado puede tardar semanas si llega una auditoría. En UsedCartridge trabajamos protocolos internos que mapean cada paso de NIST 800-88 a una acción concreta, precisamente porque la brecha entre “borramos la unidad” y “podemos probarlo” es donde fallan la mayoría de los procesos internos. Cuando el volumen crece o la auditoría es inminente, externalizar a un proveedor con destrucción in situ y certificación reduce ese riesgo de forma directa.
— Keith
Destrucción certificada de SSD con recogida y reciclaje incluidos
Ofrece destrucción in situ con certificación y cadena de custodia documentada, sin que la unidad salga de tu vista antes de ser destruida.
Además del servicio de destrucción de discos duros y SSD, Usedcartridge gestiona la recogida B2B gratuita de equipos electrónicos y su reciclaje conforme a normativas ambientales, algo que evita tener que coordinar dos proveedores distintos para un mismo lote de activos. El certificado que emites al final del proceso incluye la trazabilidad completa: qué unidad se destruyó, cuándo y bajo qué método, listo para cualquier auditoría posterior.
Si gestionas un lote de SSD que necesita salir de tu inventario con garantías reales, solicita presupuesto o programa la recogida a través de la página de destrucción de datos de Usedcartridge.
Fuentes
- How to Secure Erase an SSD (SATA & NVMe) — DriveWipe
- How to securely erase an SSD (and why overwriting isn’t enough) — FileX
- Procedimiento de borrado seguro / guía técnica (incluye referencia a Blancco Drive Eraser)
Preguntas frecuentes
¿Qué diferencia hay entre Clear, Purge y Destroy?
Clear es un borrado básico, como sobrescribir con software, que no resiste técnicas forenses avanzadas. Purge, alcanzado con ATA Secure Erase, NVMe Sanitize o crypto erase, hace los datos irrecuperables incluso con laboratorio especializado. Destroy implica destrucción física de la unidad hasta partículas, y es obligatorio cuando Purge falla o la política lo exige.
¿Sirve sobrescribir un SSD varias veces con software?
No es suficiente. El wear leveling mueve los datos entre celdas físicas sin que el sistema operativo controle esas ubicaciones, así que quedan copias en áreas inaccesibles para el software de sobrescritura.
¿Cuánto tarda un crypto erase frente a un Secure Erase?
El crypto erase tarda menos de un segundo porque solo destruye la clave de cifrado. El ATA Secure Erase suele tardar entre 30 segundos y 2 minutos, y el NVMe Sanitize con block erase entre 1 y 5 minutos según la capacidad de la unidad.
¿Qué pasa si el comando de borrado falla en una unidad dañada?
Si el firmware no responde o el sanitize se interrumpe, la única opción segura es la destrucción física certificada con trituración hasta partícula. Intentar forzar el comando en una unidad con fallos físicos no garantiza el resultado y expone a la organización a un riesgo real de fuga de datos.
¿Usedcartridge certifica la destrucción de SSD?
Sí. Usedcartridge ofrece destrucción de datos in situ con documentación de cadena de custodia, además de recogida B2B gratuita y reciclaje conforme a normativas ambientales para el resto del equipo. El precio se confirma directamente al solicitar presupuesto.