
Solicite un proveedor certificado que cumpla con NIST SP 800‑88 Rev.2 y emita un Certificado de Destrucción serializado. Si un SSD no permite verificar el cifrado, exija trituración física en lugar de sobrescritura.
En resumen:
- Solo se debe optar por trituración física si el SSD no permite verificar el cifrado, ya que es la única opción que garantiza la destrucción total.
- Para cumplir con normativas como NIST SP 800‑88 Rev.2 y IEEE 2883‑2022, el proveedor debe demostrar un proceso técnico claro de verificación del cifrado previo a la destrucción.
- Un Certificado de Destrucción serializado debe incluir datos precisos del proveedor, números de serie, método, fecha y firma, siendo fundamental para auditorías y cumplimiento legal.
- Es recomendable verificar que el proveedor tenga certificaciones vigentes en R2v3 y NAID AAA, además de ofrecer opciones de destrucción in situ para máxima seguridad.
- La destrucción in situ es preferible para datos muy sensibles, pues evita riesgos de transporte y asegura la trazabilidad completa desde la recogida hasta el certificado final.
Tabla de contenidos
- Métodos de destrucción de hardware y saneamiento de datos: cuándo usar cada uno
- ¿Qué normas y certificaciones debe exigir para el cumplimiento ITAR de hardware?
- Cadena de custodia y certificado de destrucción: qué pedir en la práctica
- Cómo elegir un proveedor certificado para destrucción segura de hardware
- ¿Qué esperar en el proceso operativo de destrucción de hardware?
- Por qué priorizar certificaciones y CDD serializado al elegir proveedor
- Cómo Usedcartridge simplifica la destrucción certificada de hardware
- Fuentes
- Preguntas frecuentes
Métodos de destrucción de hardware y saneamiento de datos: cuándo usar cada uno
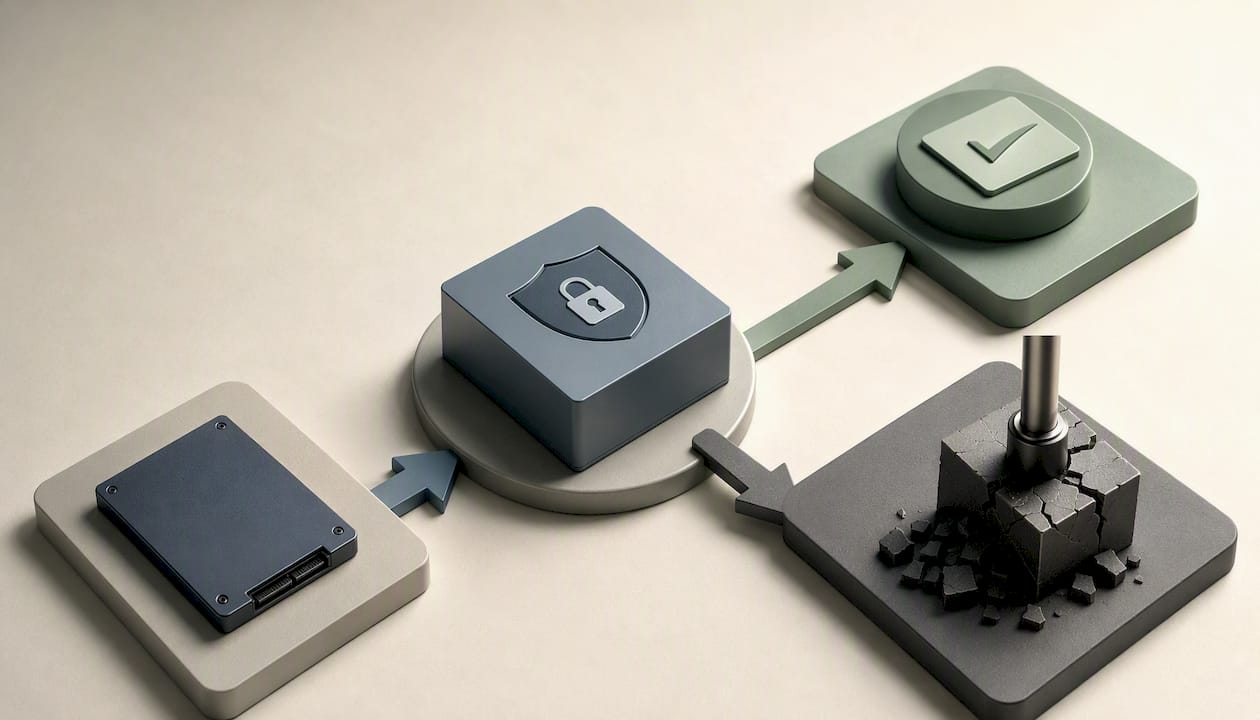
No todos los métodos de saneamiento sirven para todos los dispositivos, y confundirlos es el error más caro que comete un departamento de TI. La elección correcta depende del tipo de medio, del destino final del equipo y de si puede verificar el estado del cifrado.
Existen cuatro enfoques principales:
- Sobrescritura (data wiping): reescribe los sectores del disco con patrones de datos aleatorios. Funciona bien en discos duros mecánicos (HDD) que se van a reacondicionar, pero puede tardar horas o incluso días según el tamaño del medio, según RecycleNation.
- Purga o borrado criptográfico (Cryptographic Erasure): en SSDs, NVMe y memoria flash embebida, solo es válida si puede demostrarse que el cifrado AES‑256 estuvo activo desde la puesta en servicio del dispositivo. Sin esa prueba, no equivale a una purga conforme a NIST.
- Desmagnetización (degaussing): solo funciona en medios magnéticos como cintas o discos duros antiguos. No tiene ningún efecto sobre SSDs, así que aplicarla a memoria flash es simplemente perder el tiempo.
- Trituración física: reduce el dispositivo a fragmentos irrecuperables. Es la opción de máxima seguridad cuando no hay reutilización prevista o cuando no puede verificarse el estado del cifrado.
La sobrescritura y la purga permiten recuperar valor económico del equipo mediante reacondicionamiento, mientras que la trituración elimina esa posibilidad a cambio de certeza total. La regla práctica es sencilla: si no puede confirmar que un SSD estaba cifrado, la única vía segura de destrucción física de hardware es la trituración.
Consejo profesional: Antes de decidir el método, pida al proveedor que le muestre cómo documenta la verificación de cifrado en SSDs. Si no puede enseñarle ese proceso con claridad, asuma que no puede confiar en la purga como saneamiento válido.
¿Qué normas y certificaciones debe exigir para el cumplimiento ITAR de hardware?
Tres marcos de referencia dominan hoy la destrucción segura de hardware en Estados Unidos, y un proveedor serio debería poder demostrar cumplimiento con al menos dos de ellos.
NIST SP 800‑88 Rev.2 establece la gobernanza técnica del saneamiento de medios y delega en IEEE 2883‑2022 los comandos y protocolos específicos para verificar el borrado en medios modernos como SSDs y NVMe. Esta combinación es hoy la referencia de facto en el sector, según RecycleNation.
R2v3 (SERI/ANSI) es la versión activa del estándar R2 y fue aprobada como estándar nacional por ANSI, con transición obligatoria completada el 30 de junio de 2023, según Sustainable Electronics Recycling International. R2v3 organiza sus exigencias en apéndices especializados:
- Apéndice B: saneamiento de datos y trazabilidad por número de serie.
- Apéndice C: capacidad de prueba y reparación de equipos.
- Apéndice D: reutilización de equipos especializados.
- Apéndice E: recuperación interna de materiales.
NAID AAA exige auditorías sin previo aviso, cadena de custodia documentada y controles de seguridad física estrictos para el manejo de medios sensibles. Mientras R2v3 pone el énfasis en la reutilización y el seguimiento downstream, NAID AAA se centra en la seguridad operacional continua, según Human I-T. Si su política de riesgo lo exige, pida ambas certificaciones a la vez: e‑Stewards complementa este cuadro con un enfoque adicional en gestión ambiental, útil cuando la exportación de residuos electrónicos entra en juego.
Cadena de custodia y certificado de destrucción: qué pedir en la práctica
Un Certificado de Destrucción (CDD) que no pueda auditarse no vale nada frente a un regulador. Según Human I-T, un CDD serializado debe incluir estos elementos mínimos:
- Identificación del proveedor y su número de certificación vigente.
- Números de serie de cada dispositivo destruido, no solo un conteo agregado.
- Metodología aplicada, citando explícitamente NIST SP 800‑88 Rev.2 o IEEE 2883 según el medio.
- Fecha y hora exactas de la destrucción o el saneamiento.
- Firma autorizada y un identificador único de certificado referenciable en auditorías bajo HIPAA o GLBA.
La cadena de custodia empieza en el momento de la recogida: cada dispositivo se registra por serial antes de salir de sus instalaciones, se transporta bajo protocolos de seguridad documentados y cada transferencia queda registrada. Para verificación adicional, puede solicitar informes serializados en PDF, auditorías sobre muestra aleatoria del lote, o directamente destrucción in situ cuando necesite trazabilidad máxima desde su propia sede.
Cómo elegir un proveedor certificado para destrucción segura de hardware
La diferencia entre un proveedor fiable y uno que le deja expuesto suele estar en los detalles que nadie pregunta en la primera llamada.
Verifique estos puntos antes de firmar cualquier contrato:
- Certificaciones vigentes en R2v3 y NAID AAA, no solo membresía o solicitud en trámite.
- Políticas downstream documentadas: adónde va realmente el material una vez sale de sus instalaciones.
- Capacidad demostrada de verificación técnica conforme a NIST SP 800‑88 Rev.2 e IEEE 2883.
- Opción real de destrucción in situ, no solo transporte a planta.
- Reporte serializado por dispositivo, entregado como parte estándar del servicio.
Incluya estas preguntas en su solicitud de propuesta (RFP): ¿qué método usan para verificar el cifrado en SSDs antes de decidir entre purga y trituración? ¿Pueden mostrar una muestra real de CDD anterior? ¿Cuál es el protocolo de transporte y qué seguro cubre la carga? ¿Cumplen la normativa estatal y federal aplicable a residuos electrónicos y datos sensibles?
Las señales de alerta son claras: ausencia de serialización en los certificados, exportación de material sin documentación de destino, o la incapacidad de explicar cómo funcionan sus auditorías internas sin previo aviso.
Consejo profesional: Pida referencias de clientes en su mismo sector regulado (salud, finanzas, defensa). Un proveedor serio no dudará en compartirlas; uno que evade la pregunta probablemente no las tiene.
¿Qué esperar en el proceso operativo de destrucción de hardware?
El flujo de trabajo real, de la recogida al certificado final, sigue una secuencia bastante estandarizada entre proveedores certificados.
- Inventario y etiquetado. Cada equipo se registra por número de serie en el momento de la recogida, generando un manifest que acompaña toda la operación.
- Decisión de logística. Se define si la destrucción ocurre in situ (útil para datos extremadamente sensibles, ya que permite presenciar el proceso y evita riesgos de transporte) o mediante traslado a una planta certificada.
- Saneamiento o trituración. Se aplica el método correspondiente según el tipo de medio, con verificación técnica documentada en cada paso.
- Generación del CDD. El certificado se produce con el detalle por dispositivo: serial, método, fecha y firma.
- Entrega de entregables. Usted recibe el CDD serializado, los registros de transporte y la documentación downstream necesaria para su próxima auditoría interna.
Integrar este flujo directamente en su política de disposición de hardware evita sorpresas cuando llega la auditoría anual.
Por qué priorizar certificaciones y CDD serializado al elegir proveedor
La combinación de R2v3 y NAID AAA con cumplimiento verificable de NIST reduce el riesgo legal y reputacional más que cualquier certificación aislada, porque cubre tanto la trazabilidad del material como la seguridad operativa diaria. Exija destrucción in situ cuando maneje datos de salud, financieros o de defensa, y guarde cada CDD como evidencia lista para su próxima auditoría interna. Valore también la documentación sobre recuperación de activos y sostenibilidad: un buen proveedor no solo destruye, también le muestra qué pasó con cada componente recuperado.
— Keith
Cómo Usedcartridge simplifica la destrucción certificada de hardware
Existen proveedores que coordinan la logística, el saneamiento y el papeleo de cumplimiento de forma integrada, gestionando la recogida, destrucción y emisión de certificados serializados para simplificar el proceso.
Los servicios típicos incluyen recogida programada de equipos, opción de destrucción in situ para dispositivos con datos sensibles, entrega de un Certificado de Destrucción serializado tras el proceso, y reciclaje del material en instalaciones certificadas. Al solicitar un presupuesto gratuito, le pediremos el volumen aproximado de equipos, el tipo de medios (HDD, SSD, dispositivos móviles) y si necesita destrucción presenciada en sus instalaciones. Si gestiona certificados de destrucción para auditorías HIPAA o GLBA, revise también nuestra guía sobre certificados de destrucción auditables antes de reservar su evaluación inicial.
Fuentes
- Sustainable Electronics Recycling International (R2) — R2v3 (es)
- Hard Drive Recycling: A Guide for Businesses to Protect Their Data – RecycleNation
Preguntas frecuentes
¿Qué diferencia hay entre purga y trituración física?
La purga borra los datos electrónicamente y permite reutilizar el dispositivo, pero en SSDs solo es válida si el cifrado estuvo verificablemente activo; la trituración destruye el medio físicamente y no admite reutilización.
¿Es obligatorio usar un proveedor certificado R2v3 o NAID AAA?
No existe una ley federal única que exija una certificación específica, pero normativas como HIPAA y GLBA sí exigen poder demostrar destrucción segura, y R2v3 o NAID AAA son la forma estándar de probarlo ante un auditor.
¿Qué debe incluir un Certificado de Destrucción válido?
Debe incluir identificación del proveedor, números de serie de cada dispositivo, metodología aplicada, fecha y hora, y una firma autorizada con identificador único de certificado.
¿Cuándo conviene la destrucción in situ frente al transporte a planta?
Conviene cuando maneja datos extremadamente sensibles o su política de cumplimiento exige presenciar la destrucción, ya que elimina el riesgo de transporte y mantiene la cadena de custodia desde su propia sede.
¿Puede Usedcartridge emitir un certificado serializado por cada lote?
Sí, Usedcartridge entrega un Certificado de Destrucción serializado tras completar el servicio, junto con la documentación de reciclaje en instalaciones certificadas.