
Un plan de desmantelamiento de data center eficaz protege los datos antes que nada, documenta cada activo y solo después piensa en recuperar valor. Sin registro por activo, ninguna auditoría posterior sirve de nada.
En resumen:
- La correcta sanitización del hardware y el registro detallado por activo son esenciales para evitar filtraciones de datos y garantizar auditorías futuras.
- Priorizar la gestión de baterías, refrigerantes y la evidencia documental en cada fase reduce riesgos ambientales, legales y de reputación.
- Elegir proveedores certificados con evidencia por activo y control de subcontratistas es clave para cumplir con regulaciones y asegurar un desmantelamiento adecuado.
- Un plan de proyecto con responsable único, cronograma definido y alcance preciso previene sobrecostos y errores durante el proceso.
- La documentación completa y una auditoría posterior garantizan la trazabilidad, protección legal y cumplimiento financiero del cierre del data center.
Tabla de contenidos
- Qué es el desmantelamiento de un data center y su alcance real
- Por qué desmantelar bien: seguridad, valor y reputación
- Los riesgos que más comprometen un cierre de data center
- Desmantelamiento paso a paso: el runbook operativo
- Cómo homologar al gestor y qué exigir en el contrato
- Checklist de cadena de custodia: qué registrar por activo
- Planificación del proyecto: cronograma, responsables y alcance
- Cómo gestionar el impacto en el personal durante el cierre
- Evaluación financiera y presupuesto del proyecto
- Qué exigir al elegir un proveedor de desmantelamiento
- Auditoría posterior: cómo validar que el desmantelamiento cumplió su objetivo
- Reflexión práctica: lo que de verdad determina el éxito del proyecto
- Servicios prácticos para la fase de retirada y destrucción
- Fuentes
- Preguntas frecuentes
Qué es el desmantelamiento de un data center y su alcance real
El decomisionamiento de data center es el proceso de dar de baja hardware que sigue en producción; el desmantelamiento va más allá y cierra la instalación completa, incluyendo infraestructura auxiliar. La confusión entre ambos términos genera presupuestos mal calculados desde el primer día.
El proyecto puede adoptar distintas formas según el objetivo de negocio:
- Cierre total de la instalación, sin sustitución posterior.
- Cierre parcial, reteniendo una parte de la capacidad para otros usos.
- Migración a nube pública o híbrida, con el data center físico saliendo de operación de forma gradual.
- Consolidación de varios sitios en uno solo, con transferencia de carga entre centros.
El alcance material incluye servidores, almacenamiento, sketches y cableado estructurado, pero también baterías de UPS, refrigerantes de las unidades de climatización y sistemas eléctricos auxiliares. Cada uno tiene su propia ruta de gestión y su propio riesgo ambiental.
Por qué desmantelar bien: seguridad, valor y reputación
Un desmantelamiento mal ejecutado deja discos sin sanitizar en el mercado de segunda mano, algo que ninguna empresa quiere ver en las noticias. La justificación del proyecto ante finanzas y dirección se apoya en tres pilares:
- Reducción del riesgo de filtración: cada disco, cinta o SSD que sale del edificio sin verificación es una fuga potencial de datos corporativos o de clientes.
- Recuperación de valor: servidores, memoria y componentes con vida útil todavía aprovechable pueden revenderse o reutilizarse en lugar de destruirse, lo que devuelve materiales como cobre, oro y aluminio a la cadena de suministro sin necesidad de extracción primaria.
- Cumplimiento y reputación: contar con evidencia documental por activo protege a la empresa ante auditorías regulatorias y ante clientes que exigen pruebas de destrucción certificada.
La suma de estos tres factores convierte el desmantelamiento en una decisión financiera, no solo operativa.
Los riesgos que más comprometen un cierre de data center
Un proceso de cierre de data center falla casi siempre por los mismos cuatro motivos, y priorizarlos en ese orden reduce drásticamente el impacto del proyecto.
- Sanitización insuficiente y ruptura de la cadena de custodia: si un disco cambia de manos sin registro, nadie puede demostrar después qué pasó con él. Es el riesgo más caro y el más fácil de prevenir con documentación.
- Interrupciones por migración mal coordinada: cortar una carga de trabajo sin ventana de pruebas ni plan de rollback puede tirar servicios críticos que dependían de ese hardware.
- Riesgos medioambientales en baterías y refrigerantes: las baterías de plomo ácido y los gases refrigerantes requieren manejo especializado; una fuga o un vertido inadecuado genera sanciones y daño ambiental real.
- Errores contractuales que impiden auditar después: contratos sin cláusulas de evidencia por activo o sin control sobre subcontratistas dejan a la empresa sin forma de demostrar cumplimiento si un regulador pregunta.
Priorizar estos cuatro puntos antes de tocar un solo cable evita que el proyecto se convierta en una crisis de comunicación.
Desmantelamiento paso a paso: el runbook operativo
Un runbook detallado es lo que separa un desmantelamiento exitoso de uno caótico. Estas son las siete fases con sus criterios de decisión.
1. Preparación del proyecto. Define gobernanza, hitos y responsables antes de tocar hardware: quién aprueba el cronograma, quién gestiona riesgos y quién comunica avances a la dirección. Un comité de al menos TI, seguridad, legal y finanzas evita decisiones unilaterales que después nadie puede justificar.
2. Inventario y clasificación por activo. Cada equipo entra en un registro con número de serie, propietario, ubicación y clasificación de sensibilidad de los datos que contiene. Sin este paso, la sanitización posterior no puede priorizarse por riesgo real.
3. Plan de migración y ventanas de corte. Las cargas que sigan operativas necesitan una ventana de migración probada, con pruebas de aceptación y un plan de rollback documentado. La resiliencia del sitio (los niveles Rated 1 a Rated 4 de la norma TIA-942) condiciona cuánta tolerancia a interrupción existe realmente.
4. Política de sanitización. La decisión entre clear, purge o destroy depende de la sensibilidad del dato y del destino final del medio, siguiendo los criterios de las guías de sanitización de medios de NIST. Para datos moderadamente sensibles, clear o purge puede ser suficiente; para datos de alta sensibilidad, suele requerirse destrucción física.
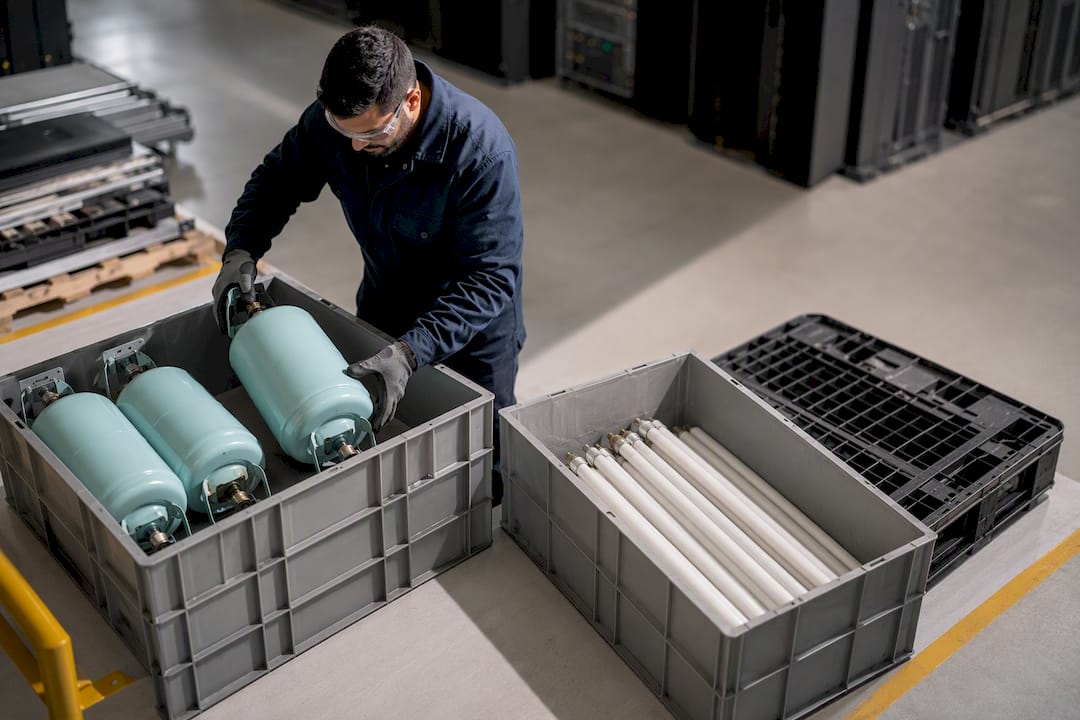
5. Retirada física y flujos especiales. Baterías, refrigerantes, tubos fluorescentes y aceites dieléctricos siguen rutas de gestión distintas a las del hardware estándar, con normativa propia sobre transporte y almacenamiento temporal.
6. Reacondicionamiento y criterios de reventa. No todo debe destruirse: el equipo que pasa pruebas funcionales y sanitización verificable puede reutilizarse internamente o venderse, mientras que el hardware sin valor de reventa va directo a recuperación de materiales.
7. Logística final. Contratos de transporte, seguro de carga y prueba documental de reciclaje cierran el ciclo. Sin ese último certificado, el proyecto queda legalmente abierto aunque el edificio esté vacío.
Consejo profesional: Fija la política de sanitización (clear, purge o destroy) antes de generar el inventario detallado. Si decides el método sobre la marcha, acabas reclasificando activos dos o tres veces y perdiendo la trazabilidad que tanto esfuerzo costó construir.
Cómo homologar al gestor y qué exigir en el contrato
La EPA recomienda trabajar solo con recicladores certificados por terceros, señalando dos estándares acreditados en Estados Unidos: R2 y e‑Stewards. Ambos cubren prácticas ambientales, seguridad laboral, control de la cadena posterior y destrucción de datos, aunque ninguno sustituye la diligencia propia del comprador sobre alcance real y subcontratistas.
Un estudio de implementación de la EPA sobre estos estándares identificó áreas de mejora concretas: alcance de certificación, control de subcontratistas y trazabilidad de flujos de materiales peligrosos.
Antes de firmar, el contrato debe exigir:
- Alcance exacto de la certificación por instalación, no solo por empresa matriz.
- Control documentado sobre cualquier subcontratista que toque los activos.
- Evidencia individual por activo, no solo un certificado agregado por lote.
- Póliza de seguro que cubra pérdida o filtración durante transporte y procesamiento.
Los hallazgos del propio estudio de la EPA sobre exportaciones y materiales peligrosos como CRT y baterías refuerzan por qué estas cláusulas no son opcionales.
Checklist de cadena de custodia: qué registrar por activo
La cadena de custodia empieza en la propia sala del data center, no en la planta de reciclaje. Etiquetar cada unidad antes de retirarla, fotografiar su estado y usar contenedores sellados reduce discrepancias entre lo que se marcó como «retirado» y lo que finalmente se «destruyó».
El registro mínimo por unidad, según las directrices de NIST sobre sanitización de medios, debe incluir estos campos:
| Campo del registro | Qué debe contener |
|---|---|
| Identificador del activo | Número de serie o etiqueta única asignada antes de la retirada |
| Propietario y ubicación | Departamento responsable y sala/rack de origen |
| Método aplicado | Clear, purge o destroy, según la política definida |
| Fecha, hora y operador | Momento exacto y persona o proveedor que ejecutó la acción |
| Verificación | Resultado de la comprobación de que el borrado fue efectivo |
| Destino final | Reutilización interna, venta, o reciclaje certificado |
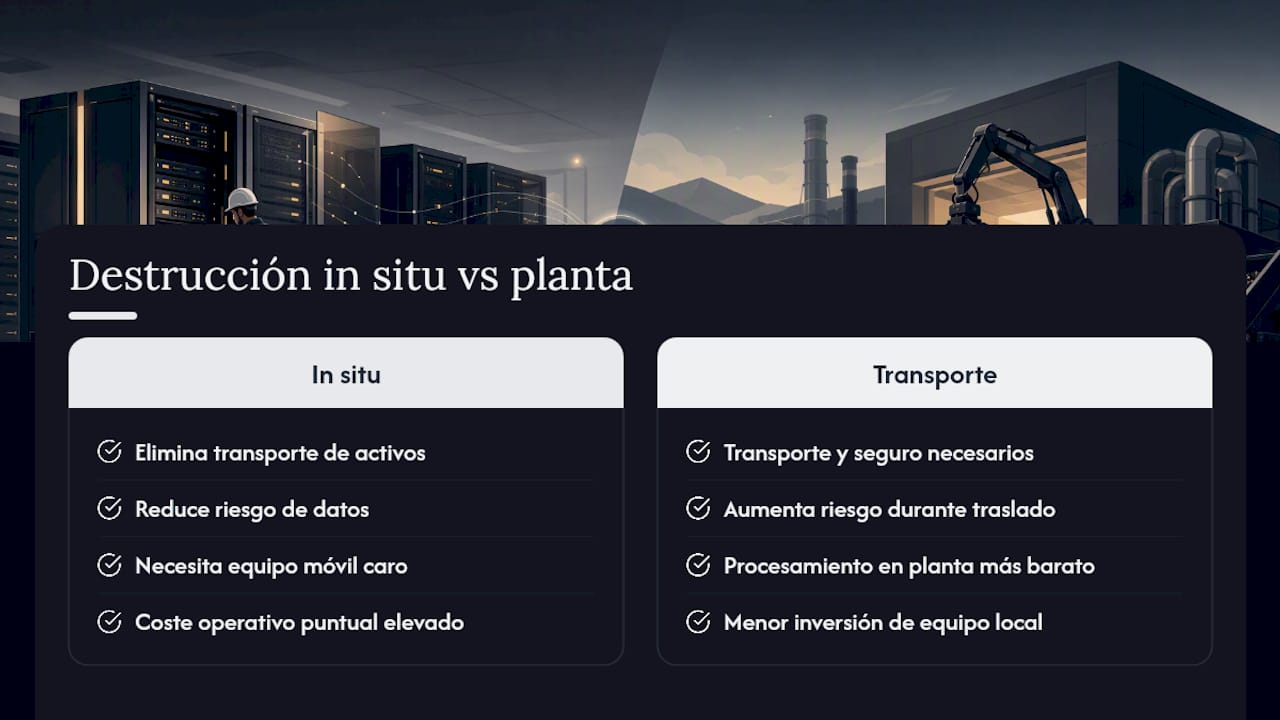
Un certificado global por lote no sustituye este registro cuando una auditoría pide trazabilidad individual. La decisión entre destruir in situ o transportar a planta depende del riesgo del dato y del valor residual del equipo: cuanto mayor la sensibilidad, más sentido tiene destruir antes de que el activo salga del edificio.
Planificación del proyecto: cronograma, responsables y alcance
Un desmantelamiento sin cronograma detallado se alarga semanas y dispara costos de personal temporal. El plan debe fijar fechas de hito realistas: cierre de inventario, inicio de migración, ventana de sanitización y fecha límite de retirada física, cada una con margen de contingencia.
La asignación de responsables importa tanto como las fechas. Un propietario único del proyecto coordina a TI, seguridad de la información, legal, finanzas y al proveedor externo de reciclaje. Sin ese rol centralizado, decisiones como aplazar una migración o aceptar un cambio de alcance quedan sin dueño claro, y el proyecto se estanca en reuniones sin resolución.
El alcance debe fijarse por escrito antes de firmar cualquier contrato con proveedores externos: qué instalaciones entran, qué tipos de activo se incluyen y qué queda explícitamente fuera. Un alcance ambiguo es la causa más común de sobrecostos, porque el proveedor factura como «trabajo adicional» cualquier equipo que no aparecía en el documento original.
Conviene también definir puntos de control intermedios, no solo el hito final. Revisar el avance del inventario a mitad del proyecto, por ejemplo, permite corregir clasificaciones erróneas antes de que lleguen a la fase de sanitización, donde un error cuesta mucho más corregir.
Cómo gestionar el impacto en el personal durante el cierre
El desmantelamiento de un data center afecta directamente a las personas que lo operan, y ese impacto rara vez recibe la atención que merece en la planificación técnica. El equipo de operaciones sabe que su función termina con el proyecto, lo que genera incertidumbre desde el primer anuncio.
Comunicar el calendario y las opciones de reubicación tan pronto como sea posible reduce la fuga de conocimiento crítico. Un técnico que se siente inseguro sobre su futuro tiende a buscar otro empleo antes de que termine el proyecto, y su salida a mitad del proceso puede dejar sin resolver dependencias que solo esa persona conocía.
Definir roles claros durante la transición ayuda: quién queda hasta el cierre completo, quién se traslada a otras instalaciones y quién recibe formación para nuevas funciones dentro de la empresa. Ofrecer visibilidad sobre el plan de recolocación, aunque sea parcial, mejora la retención durante las fases más críticas del proyecto.
También conviene reconocer el peso emocional de desmontar una infraestructura que el equipo construyó y mantuvo durante años. Un cierre bien gestionado incluye espacio para que el personal exprese esa continuidad interrumpida, no solo instrucciones técnicas sobre qué desconectar primero.
Evaluación financiera y presupuesto del proyecto
El presupuesto de un desmantelamiento rara vez se limita a los costos de mano de obra y transporte que aparecen en la primera cotización. Los conceptos que con más frecuencia se subestiman incluyen la sanitización certificada por unidad, el seguro de transporte de activos sensibles, la gestión de materiales peligrosos y las horas de personal interno dedicadas a supervisión y documentación.
La recuperación de valor por reventa de hardware funcional puede compensar una parte significativa del gasto, pero solo si el inventario se clasifica correctamente desde el inicio. Un servidor con dos años de antigüedad y buen estado tiene un valor de mercado real; ese mismo servidor sin pruebas de funcionamiento documentadas se convierte en chatarra electrónica sin comprador.
Conviene presupuestar también un margen de contingencia para hallazgos imprevistos: equipos no registrados en el inventario original, refrigerantes con requisitos de gestión más estrictos de lo esperado, o cableado con materiales que exigen manejo especial.
La comparación entre destrucción in situ y transporte a planta también afecta directamente al presupuesto. Destruir en el propio edificio elimina el costo y el riesgo del transporte de datos sensibles, aunque puede requerir equipamiento móvil que encarece la operación puntual frente al procesamiento en planta.
Qué exigir al elegir un proveedor de desmantelamiento
Seleccionar al proveedor equivocado es el error más costoso de todo el proyecto, porque sus consecuencias aparecen meses después, cuando ya no hay forma de corregir lo que pasó con los activos. Los criterios que realmente distinguen a un proveedor capaz de otro que solo parece capaz son pocos, pero decisivos.
La certificación es el punto de partida, no la garantía final. Verificar que el alcance de la certificación R2 o e‑Stewards cubre la instalación específica que va a procesar los activos, y no solo la empresa matriz, evita sorpresas cuando llega la auditoría.
La capacidad de emitir evidencia por activo, no solo un certificado agregado por lote, es otro filtro obligatorio. Un proveedor que solo puede entregar un documento genérico al final del proyecto no permite responder a preguntas específicas de un regulador o de un cliente sobre una unidad concreta.
También importa preguntar directamente por la política de subcontratación: qué parte del proceso se subcontrata, a quién, y qué control existe sobre esos terceros. Y conviene pedir referencias verificables de proyectos de tamaño similar, no solo un listado de certificaciones en la propuesta comercial.
Auditoría posterior: cómo validar que el desmantelamiento cumplió su objetivo
El proyecto no termina cuando el último rack sale del edificio. Una auditoría posterior confirma que lo planificado en el papel coincide con lo que realmente ocurrió con cada activo, y esa confirmación es lo que protege a la empresa si un regulador o un cliente pregunta meses después.
La auditoría debe cruzar tres fuentes: el inventario original, los registros de sanitización por activo y los certificados de destino final emitidos por el gestor. Cualquier discrepancia entre estas tres fuentes, por pequeña que sea, merece investigación antes de cerrar el proyecto formalmente.
Validar también los objetivos financieros y de sostenibilidad fijados al inicio ayuda a justificar el proyecto ante dirección: cuánto se recuperó por reventa frente a lo presupuestado, qué porcentaje de materiales se desvió de vertedero y si los plazos se cumplieron dentro del margen de contingencia previsto.
Guardar toda la documentación durante el período que exija la política de retención de la empresa, y no solo hasta el cierre contable del proyecto, es lo que permite responder con seguridad si aparece una pregunta años después sobre un activo específico.
Reflexión práctica: lo que de verdad determina el éxito del proyecto
La diferencia entre un desmantelamiento ejemplar y uno mediocre casi nunca está en la tecnología usada para borrar discos. Está en la secuencia de decisiones: fijar la política de sanitización antes de tocar hardware, exigir evidencia por activo en lugar de certificados genéricos, y tratar la comunicación con el personal con el mismo rigor que el inventario técnico. Las empresas que subestiman ese último punto acaban perdiendo conocimiento operativo justo cuando más lo necesitan. Prepararse para una auditoría desde el primer día, no al final, es lo que separa un proyecto defendible de uno que solo parece completo.
— Keith
Servicios prácticos para la fase de retirada y destrucción
Ejecutar la fase final de un desmantelamiento (retirada física, destrucción certificada y recuperación de valor) exige un socio que documente cada paso, no solo que se lleve el hardware. Usedcartridge ofrece recogida gratuita para empresas en los segmentos aplicables, destrucción certificada de discos duros y otros medios, y gestión de componentes especiales como baterías dentro del mismo proyecto.
Al pedir presupuesto, exige que la propuesta incluya evidencia por activo (no solo un certificado de lote), alcance claro de la destrucción de datos y confirmación por escrito del destino final de cada componente. Para el hardware con valor residual, Usedcartridge también gestiona recuperación de activos de TI, lo que permite compensar parte del presupuesto del proyecto sin sacrificar trazabilidad. Solicita tu presupuesto detallado antes de fijar la fecha de cierre para tener margen real de negociación y planificación logística.
Fuentes
- Guidelines for Media Sanitization (NIST SP 800-88r2)
- SP 800-88 Rev. 1, Guidelines for Media Sanitization (NIST)
Preguntas frecuentes
¿Qué es la norma TIA-942 para data centers?
TIA-942 es el estándar de infraestructura de telecomunicaciones para data centers, y define niveles de resiliencia conocidos como Rated 1 a Rated 4. Esos niveles determinan cuánta tolerancia a interrupción tiene el sitio, algo que condiciona directamente la estrategia de apagado durante un desmantelamiento.
¿Cuáles son los cinco tipos de data center?
Las clasificaciones habituales incluyen data centers empresariales (propiedad y operados por una sola compañía), de colocación (espacio alquilado a terceros), en la nube, gestionados por proveedores de servicios, y de borde (edge), diseñados para procesar datos cerca del usuario final. Cada tipo tiene implicaciones distintas para un proyecto de cierre o migración.
¿Qué es un plan nacional de data centers?
No existe una definición técnica única y universal para ese término; en la práctica suele referirse a estrategias gubernamentales o corporativas de expansión o consolidación de infraestructura de centros de datos a nivel país. Conviene verificar el contexto específico de cada iniciativa antes de asumir requisitos concretos.
¿Cuánto cuesta construir un data center?
El costo depende enormemente del tamaño, la capacidad eléctrica y el nivel de resiliencia buscado, y no existe una cifra única aplicable a todos los proyectos.
¿Usedcartridge ofrece destrucción de datos in situ?
Sí, Usedcartridge ofrece servicios de destrucción de discos duros y otros medios, con recogida gratuita para empresas en los segmentos aplicables. El precio exacto depende del volumen y del alcance del proyecto, y está disponible al solicitar presupuesto directamente.