
Sí: SOX no permite destruir registros financieros de forma que impida una investigación o auditoría, y cualquier destrucción debe quedar certificada y trazable. La sección 802 castiga la alteración u ocultación de documentos relevantes, así que antes de eliminar nada hay que verificar que no exista un hold legal activo. El estándar operativo de referencia es NIST SP 800-88, y ningún disco debería salir de la empresa sin un certificado de destrucción verificable.
En resumen:
- La destrucción de registros financieros bajo SOX requiere certificarla y evitarla si hay un hold legal activo que la prohíba.
- Solo se puede destruir información tras obtener autorización escrita del área de cumplimiento, legal y auditoría interna, con registro de cada decisión.
- Los métodos aceptados por NIST implican sobrescritura, técnicas más agresivas o destrucción física, con especial atención a las diferencias entre discos duros mecánicos y SSD.
- Es fundamental contar con certificados de destrucción que incluyan detalles como identificación del dispositivo y método aplicado, para demostrarlo ante auditorías.
- La responsabilidad del cumplimiento recae en la coordinación estricta entre TI, legal, cumplimiento y auditoría, siguiendo procedimientos definidos y documentados.
Tabla de contenidos
- Qué exige la ley SOX sobre retención y destrucción de registros financieros
- Qué registros y soportes están sujetos a control antes de destruirlos
- Métodos técnicos aceptados: la guía NIST SP 800-88 y las diferencias entre HDD y SSD
- Qué documentación exige una auditoría SOX sobre destrucción de datos
- Cómo implementar un proceso corporativo conforme a SOX paso a paso
- Qué riesgos y penalizaciones implica una destrucción indebida bajo SOX
- Cómo ayuda Usedcartridge a cumplir SOX con evidencia verificable
- La prioridad real al destruir datos bajo SOX
- Destruye datos con evidencia que resiste una auditoría SOX
- Fuentes
- Preguntas frecuentes
Qué exige la ley SOX sobre retención y destrucción de registros financieros
La Ley Sarbanes-Oxley no fue redactada pensando en discos duros, pero su sección 802 sí importa mucho a quien gestiona activos de TI: prohíbe destruir, alterar o falsificar documentos con la intención de obstruir una investigación federal, y las penas alcanzan hasta 20 años de prisión para los responsables directos.
En la práctica, esto se traduce en plazos de retención concretos. La mayoría de las empresas sujetas a SOX conservan sus registros financieros y de auditoría durante siete años, un plazo que cubre el ciclo típico de revisiones fiscales y litigios. Cuando se abre una investigación, ese calendario queda suspendido: la retención defensiva (o legal hold) obliga a congelar cualquier destrucción programada hasta que el departamento legal lo autorice expresamente.
Integrar esto en los controles internos de SOX exige repartir responsabilidades con claridad:
- El área de cumplimiento define qué categorías de registros entran en retención obligatoria.
- TI ejecuta la destrucción solo tras recibir autorización escrita.
- Legal revisa que no exista ningún hold abierto antes de aprobar cualquier lote.
- Auditoría interna conserva el registro documental de cada decisión.
Sin esa secuencia, un simple borrado de discos puede convertirse en un problema legal serio.
Qué registros y soportes están sujetos a control antes de destruirlos
No todos los datos corporativos pesan igual ante un auditor de SOX. Antes de programar cualquier destrucción, hay que clasificar qué hay realmente en cada dispositivo.
- Registros contables y estados financieros: libros mayores, conciliaciones bancarias, papeles de trabajo de auditoría externa.
- Documentación de controles internos: matrices de riesgo, evidencias de pruebas de control, correos que respalden decisiones financieras relevantes.
- Soportes físicos de almacenamiento: discos duros mecánicos (HDD), unidades de estado sólido (SSD), cintas de respaldo y servidores retirados.
- Copias digitales dispersas: bases de datos replicadas, backups en la nube y archivos en equipos de usuarios que nadie inventarió.
La decisión entre destruir o conservar depende de tres preguntas: ¿hay un hold legal activo?, ¿el plazo de retención de siete años ya venció?, y ¿existe copia redundante que sí deba destruirse aunque el original se conserve? Una plantilla de clasificación de datos sensibles ayuda a no dejar ese criterio a la memoria de cada responsable.
Métodos técnicos aceptados: la guía NIST SP 800-88 y las diferencias entre HDD y SSD
Formatear un disco no borra nada; solo elimina la referencia al archivo, y los datos siguen recuperables con herramientas comunes. Por eso NIST SP 800-88 define tres niveles de sanitización que cualquier política SOX debería adoptar como vocabulario común:
- Clear: sobrescritura lógica que impide la recuperación con software estándar, útil para dispositivos que se reutilizarán internamente.
- Purge: técnicas más agresivas (degaussing, comandos criptográficos) que resisten métodos de laboratorio.
- Destroy: destrucción física del soporte, la única opción cuando el dato es de máxima sensibilidad o el dispositivo va a salir de la organización.
Las diferencias entre HDD y SSD son las que más confusión generan. En discos mecánicos, la desmagnetización certificada o la sobrescritura conforme a NIST suelen bastar. En unidades SSD la historia cambia: el desgaste por sectores (wear leveling) hace que la sobrescritura tradicional deje bloques intactos sin que el sistema los reporte, así que NIST recomienda ATA Secure Erase, NVMe format o borrado criptográfico antes de considerar el soporte limpio.
Cuando la duda persiste sobre si un método lógico fue suficiente, la trituración física zanja la discusión. Un resumen operativo de NIST 800-88 aplicado a TI ayuda a traducir estos niveles a decisiones diarias sin crear un departamento nuevo.
Qué documentación exige una auditoría SOX sobre destrucción de datos
Un auditor de SOX no pregunta si destruiste el disco; pregunta si puedes probarlo. Eso significa tener, para cada lote de destrucción, un certificado que resista una revisión y una cadena de custodia sin huecos.
Un certificado de destrucción sólido incluye, como mínimo:
- Identificación única del dispositivo (número de serie o etiqueta de activo).
- Método de sanitización aplicado (Clear, Purge o Destroy, con la técnica exacta).
- Fecha, ubicación y responsable de la ejecución.
- Firma o sello del proveedor que verifica el proceso.
La cadena de custodia es el eslabón que más se descuida. Cada transferencia del dispositivo, desde que sale del inventario hasta que se destruye, necesita quedar registrada con quién lo transportó y quién lo verificó al llegar. Un modelo de certificado auditable sirve como referencia para no improvisar el formato cada vez.
Consejo profesional: conserva los certificados de destrucción durante el mismo plazo que aplicas a los registros financieros que respaldan; si tu política es de siete años, la evidencia de destrucción debe sobrevivir ese mismo periodo, no solo el año fiscal en curso.
Cómo implementar un proceso corporativo conforme a SOX paso a paso
Un proceso de destrucción defendible no nace de una decisión puntual, sino de un procedimiento repetible con controles en cada etapa.
- Define la política por escrito: qué registros, qué plazos, quién autoriza.
- Inventaría los activos: sin un mapa de qué discos existen y dónde, no hay manera de garantizar que ninguno se destruye antes de tiempo.
- Evalúa el riesgo por categoría: los datos financieros críticos exigen destrucción física; los operativos de bajo riesgo pueden bastar con Clear.
- Programa la destrucción solo tras verificar holds y respaldos: confirma que no hay investigación abierta y que existe copia de seguridad si aplica.
- Exige certificado y regístralo en el expediente de controles internos.
Si trabajas con un proveedor externo, el contrato debe fijar SLA de tiempos de respuesta, exigir certificaciones reconocidas como NAID o ISO 27001, y contemplar el derecho a auditar sus instalaciones. Sin esa cláusula, la responsabilidad legal de una destrucción mal ejecutada sigue siendo tuya.
Qué riesgos y penalizaciones implica una destrucción indebida bajo SOX
Destruir registros para obstruir una investigación es delito federal bajo la sección 802, con penas que llegan a prisión para los ejecutivos implicados, no solo multas corporativas. Los auditores externos, además, revisan específicamente si existen políticas de retención documentadas y si los certificados de destrucción coinciden con el inventario de activos declarado.
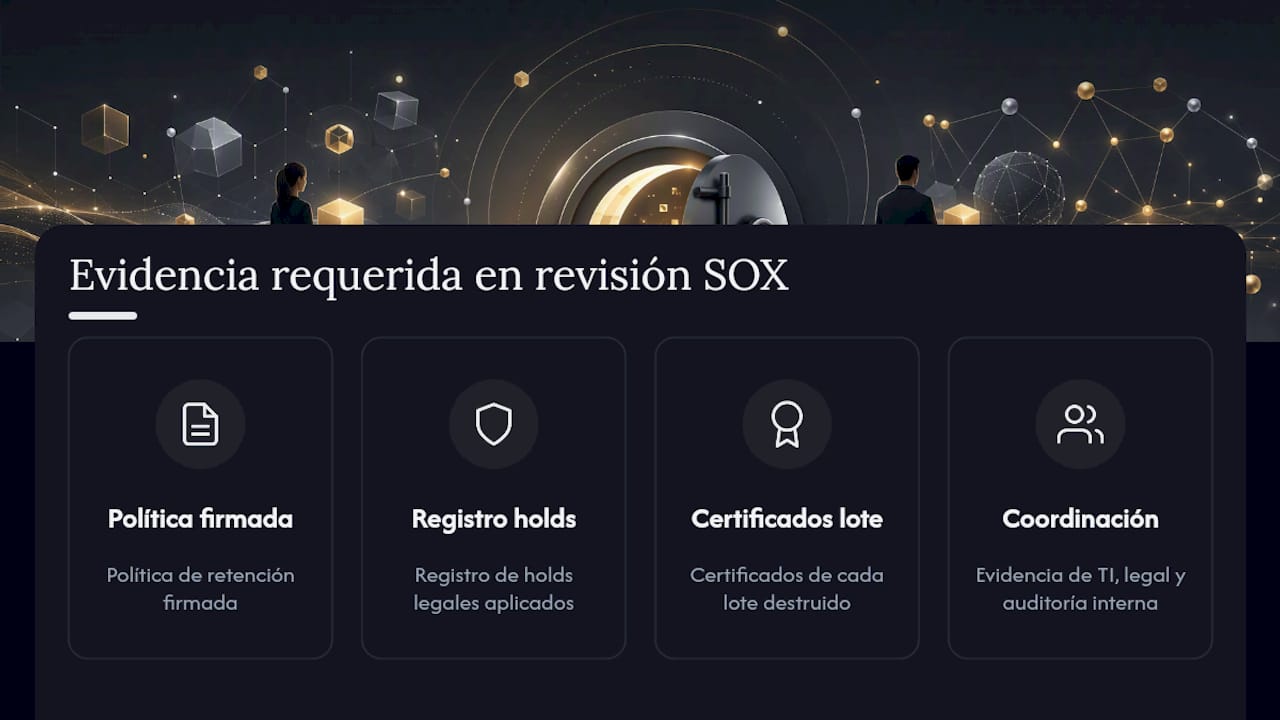
Durante una revisión de controles, esperan encontrar: la política de retención firmada, el registro de holds legales aplicados, los certificados de cada lote destruido y evidencia de que TI, legal y auditoría interna coordinaron la decisión. La mejor defensa preventiva es simple: nunca destruir sin autorización documentada, y guardar esa autorización con la misma disciplina que los propios registros financieros.
Cómo ayuda Usedcartridge a cumplir SOX con evidencia verificable
Usedcartridge ofrece destrucción certificada de datos para empresas que necesitan trazabilidad completa antes de una auditoría SOX. El servicio puede cubrir recogida programada, destrucción en sitio cuando el riesgo lo exige y trituración física de discos HDD y SSD, con un certificado de destrucción auditable.
Para equipos de cumplimiento que necesitan preparar documentación con antelación, el sitio incluye recursos prácticos:
- Guías operativas sobre destrucción en sitio de hardware.
- Plantillas de certificados y ejemplos de formato auditable.
- Orientación sobre qué exigir contractualmente a un proveedor de destrucción.
Solicitar presupuesto es el primer paso para validar, antes de firmar nada, qué evidencia entregará un proveedor del servicio y en qué plazo.
La prioridad real al destruir datos bajo SOX
El error más común no es elegir mal el método técnico, es no poder demostrar qué método se usó. Ante la duda entre sobrescritura y destrucción física en un SSD, opta siempre por lo certificable: crypto-erase con evidencia documental o destrucción física, nunca un formateo que nadie pueda verificar después. La trazabilidad pesa más que la sofisticación técnica cuando un auditor pide pruebas.
— Keith
Destruye datos con evidencia que resiste una auditoría SOX
Entre elegir un método técnico correcto y poder demostrarlo ante un auditor hay una distancia que muchas empresas descubren tarde, cuando ya no tienen el certificado que necesitaban. Existen proveedores que ofrecen recogida programada, destrucción certificada en sitio y un certificado auditable por cada lote de discos HDD o SSD, facilitando el proceso al equipo de TI.
El servicio está pensado para departamentos de cumplimiento y TI que necesitan integrar la destrucción dentro de sus controles internos SOX, no como un trámite aislado. Cada certificado suele incluir identificación del dispositivo, método aplicado y verificación, listo para adjuntarse al expediente de auditoría. Si gestionas activos que están llegando al final de su ciclo de retención, revisa la guía de recuperación de activos de TI antes de decidir qué destruir y qué conservar, y solicita presupuesto para tu próximo lote de destrucción certificada.
Fuentes
- NIST special publication 800-88 revision 1 — Guidelines for Media Sanitization
- NIST SP 800-88 Revision 1 (pdf)
- SOX Compliance Data Retention Requirements
Preguntas frecuentes
¿Sigue siendo obligatorio el cumplimiento de SOX?
Sí, SOX sigue vigente y aplica a todas las empresas que cotizan en bolsa en Estados Unidos, incluyendo sus obligaciones de retención y destrucción documental bajo la sección 802.
¿Cuánto cuesta una auditoría SOX?
El costo varía mucho según el tamaño de la empresa y la complejidad de sus controles internos; no existe una cifra fija, pero suele representar una de las partidas de cumplimiento más altas del año fiscal.
¿Puedes dar un ejemplo de control SOX aplicado a destrucción de datos?
Un control típico exige que ningún dispositivo se destruya sin verificación previa de que no existe un hold legal activo y sin la firma de autorización del área de cumplimiento, documentada junto al certificado de destrucción.
¿Cuáles son los requisitos de SOX para la retención de datos?
SOX exige conservar los registros financieros y de auditoría relevantes, con una práctica común de siete años, y suspender cualquier destrucción programada mientras exista una investigación abierta.