
La destrucción de datos in situ es el procedimiento de destrucción física o verificada de soportes de almacenamiento dentro de las propias instalaciones del cliente, con testigo presencial y certificado final. Conviene elegirla cuando el contrato o la normativa exigen tolerancia cero al transporte de soportes sin destruir, o cuando el riesgo de fuga durante el traslado es inaceptable. Su contrapartida es clara: el activo pierde toda posibilidad de reutilización o reventa.
En resumen:
- La destrucción in situ es preferible cuando la normativa requiere tolerancia cero al transporte de soportes sin destruir o cuando el riesgo de fuga durante el traslado es inaceptable.
- La trituración móvil y la incineración se recomiendan para soportes resistentes o volúmenes muy grandes, siempre combinadas con otros métodos para mayor seguridad.
- Es imprescindible un certificado de destrucción con cadena de custodia documentada y evidencias audiovisuales para cumplir con normativas como la UNE-EN 15713:2024.
- La elección del método debe basarse en el tipo de soporte y el nivel de seguridad necesario, siendo el borrado criptográfico útil solo en unidades no cifradas.
- La selección de un proveedor certificado y con controles sólidos evita sanciones futuras y garantiza la trazabilidad del proceso.
Tabla de contenidos
- Qué incluye la destrucción in situ y qué métodos existen
- Cadena de custodia y contenido del certificado de destrucción
- Destrucción in situ frente a procesamiento externo: qué conviene más
- Cómo elegir un proveedor de destrucción in situ sin llevarse sorpresas
- Cuánto cuesta la destrucción in situ y qué factores mueven el precio
- Cómo prepara Usedcartridge una destrucción in situ: pasos reproducibles
- Hacia dónde va la destrucción de datos in situ
- Solicita destrucción in situ certificada con Usedcartridge
- Fuentes
- Preguntas frecuentes
Qué incluye la destrucción in situ y qué métodos existen
No todos los soportes requieren el mismo tratamiento, y confundir un método con otro es uno de los errores más caros que comete una empresa al planificar la destrucción segura de datos. Cada tecnología de almacenamiento responde de forma distinta a la trituración, el desmagnetizado o el borrado lógico, y elegir mal significa pagar por un servicio que no cumple el nivel de seguridad que se necesita.
Trituración móvil. Camiones equipados con trituradoras industriales reducen discos duros, cintas y unidades de estado sólido a fragmentos de pocos milímetros. El proceso ocurre en el aparcamiento o el muelle de carga del cliente, a la vista de un responsable designado. Los fragmentos resultantes son demasiado pequeños para reconstruir plataformas o chips de memoria, lo que hace irrecuperable cualquier dato mediante técnicas forenses convencionales.
Desmagnetización. Este método aplica un campo magnético intenso que borra la orientación de los datos en discos duros mecánicos. Funciona bien en unidades magnéticas tradicionales, pero es inútil en unidades de estado sólido (SSD) y en discos cifrados por hardware, porque estos no almacenan información mediante polaridad magnética. Un proveedor que ofrezca desmagnetización como solución única para una flota mixta de portátiles modernos está vendiendo un servicio incompleto.
Borrado criptográfico y sobrescritura. El estándar de referencia en este terreno es el NIST Cybersecurity Framework, que junto a la guía técnica NIST SP 800-88 Rev. 2 define tres niveles de saneamiento: clear (sobrescritura básica mediante comandos del sistema), purge (técnicas que resisten recuperación mediante laboratorio, como el borrado criptográfico o comandos ATA Secure Erase) y destroy (inutilización física irreversible). El formateo simple de un disco no elimina los datos reales; solo borra las referencias del índice, y la información sigue siendo recuperable con software especializado.
Métodos térmicos e incineración. Reservados para soportes especialmente resistentes o para volúmenes muy grandes de medios ya triturados, la incineración controlada en instalaciones autorizadas complementa la trituración cuando se exige destrucción total del sustrato, no solo fragmentación.
La combinación de capas es la práctica más sólida: aplicar primero un borrado criptográfico (purge) y después triturar físicamente el soporte reduce el riesgo de recuperación forense a niveles prácticamente nulos. Esta doble barrera es la que recomiendan tanto las guías técnicas de saneamiento como los especialistas en gestión de activos tecnológicos.
Un resumen rápido de para qué sirve cada método:
- La trituración móvil es la opción más versátil para discos duros, SSD y cintas cuando se exige destrucción física verificable.
- La desmagnetización solo tiene sentido en unidades magnéticas no cifradas; carece de valor en SSD.
- El borrado criptográfico permite reutilizar hardware sin comprometer la seguridad, siempre que se documente correctamente.
- La incineración se reserva para volúmenes de residuo ya fragmentado o soportes que resisten otros métodos.
Cadena de custodia y contenido del certificado de destrucción
Un certificado de destrucción sin cadena de custodia documentada vale poco frente a un auditor o una autoridad de protección de datos. La trazabilidad completa desde la recogida hasta la destrucción final es exactamente lo que exige la norma UNE-EN 15713:2024, que además clasifica los soportes por nivel de sensibilidad y define requisitos operativos según esa clasificación.
Un certificado sólido debe incluir, como mínimo:
- Fecha exacta y hora de inicio y finalización del proceso.
- Inventario detallado con marca, modelo y número de serie de cada unidad destruida.
- Método aplicado (trituración, desmagnetización, borrado criptográfico o combinación de estos).
- Nombre y firma del responsable técnico que ejecutó la destrucción.
- Identificación del testigo designado por el cliente, cuando lo hubo.
Este documento, según recoge el NIST Cybersecurity Framework, debe estar disponible como respaldo probatorio ante cualquier requerimiento regulatorio.
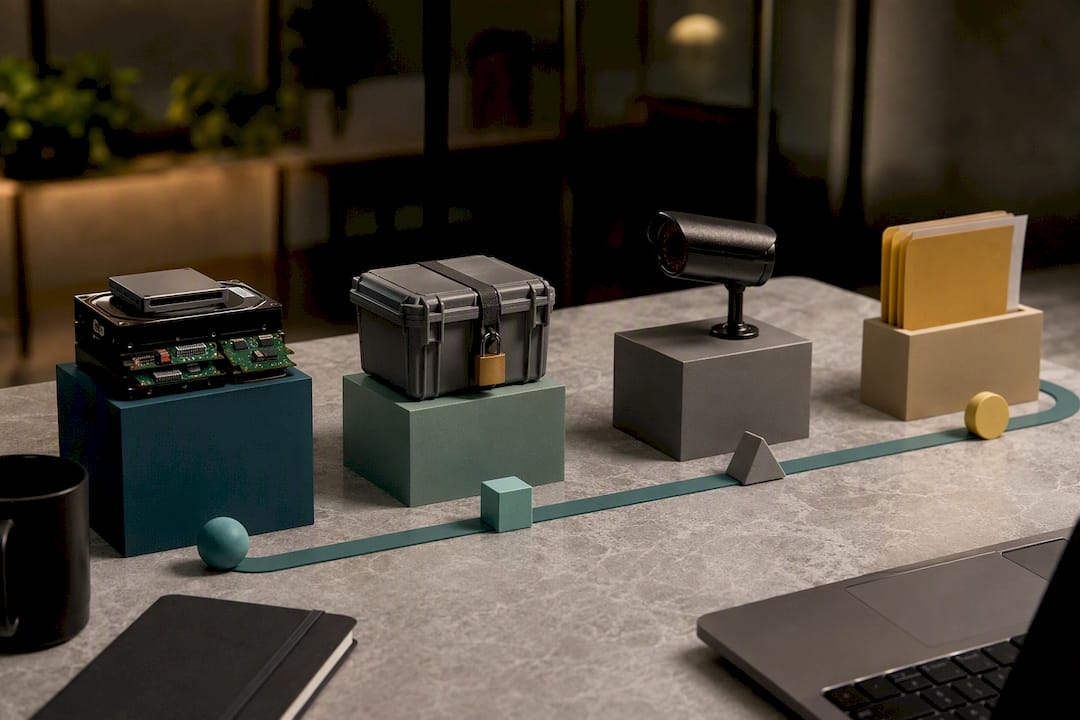
Más allá del papel, la evidencia real de custodia se construye con fotografías y vídeo multiángulo del proceso, conciliación serializada entre el inventario de salida y el de destrucción, y contenedores o precintos a prueba de manipulaciones durante el transporte interno hasta el punto de trituración. Integrar esos registros en la política de gobernanza documental de la empresa, junto al historial de contratos con proveedores, facilita responder en horas y no en semanas cuando llega una inspección.
La recomendación práctica es conservar toda esta documentación durante al menos seis años, un plazo habitual en marcos de cumplimiento de protección de datos y auditoría financiera, aunque conviene revisar el plazo exacto exigido en el sector específico de cada empresa.
Destrucción in situ frente a procesamiento externo: qué conviene más
La pregunta no es cuál método es mejor en abstracto, sino cuál riesgo se está dispuesto a asumir. La destrucción in situ elimina por completo el riesgo de tránsito, porque los soportes nunca salen intactos del edificio, y eso facilita la trazabilidad visual de todo el proceso frente a terceros. El procesamiento externo, por su parte, ofrece cadena de custodia certificada en planta y suele permitir recuperar valor del hardware mediante reacondicionamiento o reventa, algo que la destrucción física presencial descarta de raíz.
Cuándo conviene cada opción, en términos prácticos:
- In situ cuando el contrato con el cliente final exige presencia de testigo, cuando los datos son de máxima sensibilidad (información financiera, sanitaria o de seguridad nacional) o cuando la política interna prohíbe explícitamente el traslado de soportes sin destruir.
- Procesamiento externo cuando el volumen es alto, el hardware tiene valor residual significativo y el proveedor cuenta con instalaciones certificadas capaces de documentar cada paso con el mismo rigor.
- Modelos híbridos cuando se busca equilibrar seguridad y recuperación de valor: borrado criptográfico in situ seguido de traslado certificado para reacondicionamiento del hardware ya saneado.
Documentar la decisión, no solo ejecutarla, es lo que protege a la empresa ante un auditor. Un memorando interno que explique por qué se eligió una opción sobre otra, firmado por el responsable de cumplimiento, vale tanto como el propio certificado de destrucción. Puede apoyarse en criterios ya definidos en la política de gestión de activos TI obsoletos de la organización.
Cómo elegir un proveedor de destrucción in situ sin llevarse sorpresas
Elegir proveedor por precio es el error más frecuente y el más caro a largo plazo. La falta de controles de cadena de custodia y documentación ha sido, en repetidos casos de disposición inadecuada, la causa raíz de sanciones mucho más costosas que el servicio certificado que se intentó ahorrar.
Antes de firmar, exige estas credenciales:
- Certificación NAID AAA, el estándar de referencia en la industria de destrucción de información, que audita procesos, instalaciones y personal.
- Certificación R2 (Responsible Recycling) si el proveedor también gestiona el reciclaje del hardware tras la destrucción.
- Certificación ISO 27001 o equivalente en gestión de seguridad de la información, especialmente si el proveedor maneja también servicios de borrado remoto.
Las preguntas que deben figurar en cualquier solicitud de propuesta (RFP) o llamada inicial:
- ¿Puede el técnico mostrar pruebas reales de cadena de custodia en operaciones anteriores, no solo una plantilla?
- ¿Subcontrata alguna fase del proceso, y si es así, quién audita a ese subcontratista?
- ¿El certificado incluye número de serie individual por unidad, o entrega solo un recuento agregado?
- ¿Se permite grabación en vídeo por parte del cliente, y se conserva copia de esa grabación durante cuánto tiempo?
Las señales de alerta son fáciles de detectar si se sabe qué buscar: ausencia total de documentación fotográfica, tarifas que cambian sin explicación entre la cotización y la factura final, o negativa a permitir un testigo del cliente durante la operación. Cualquiera de estas tres señales debería bastar para descartar al proveedor, sin importar cuán atractivo sea el precio.
Consejo profesional: pide siempre al proveedor una copia de un certificado anonimizado de un cliente anterior antes de firmar. Si el documento carece de números de serie o fecha exacta, ese es el nivel de detalle que recibirás también tú.
En el contrato, exige cláusulas de seguro de responsabilidad civil que cubran una fuga de datos durante la operación, indemnización explícita en caso de incumplimiento y confidencialidad reforzada sobre el inventario que se maneja durante el proceso.
Cuánto cuesta la destrucción in situ y qué factores mueven el precio
Los modelos de tarifa más habituales en el sector combinan un cargo por unidad destruida (por disco duro, por servidor o por rack completo), una tarifa mínima por desplazamiento del equipo móvil, y en algunos casos un cargo por hora cuando el volumen es variable o incierto.
Varias variables empujan el precio hacia arriba sin que el volumen de datos cambie:
- Acceso limitado al edificio (plantas altas sin ascensor de carga, aparcamientos restringidos para el camión triturador).
- Requisitos de seguridad adicionales, como escolta armada o verificación de antecedentes del personal técnico.
- Horario fuera de jornada laboral habitual, especialmente en operaciones nocturnas o de fin de semana.
- Necesidad de desmontaje previo de servidores en rack o extracción de discos de equipos que no se destruyen íntegros.
Para negociar mejor, agrupa varios lotes de destrucción en una sola visita en lugar de solicitar servicios puntuales repetidos, negocia ventanas de disponibilidad amplias en vez de fechas fijas, y pide siempre el desglose de coste por número de serie, no solo el total. Esa desagregación también sirve como control cruzado frente al certificado final.
El contraste entre escenarios es evidente: una pequeña oficina que destruye veinte discos duros paga sobre todo la tarifa mínima de desplazamiento, mientras que un centro de datos con cientos de unidades en rack diluye ese coste fijo, pero añade complejidad logística que puede compensar el ahorro por volumen.
Cómo prepara Usedcartridge una destrucción in situ: pasos reproducibles
La preparación previa reduce más riesgo que cualquier tecnología de destrucción por sí sola. Antes de que llegue el técnico, conviene completar un inventario etiquetado de cada activo, con número de serie visible y ubicación física registrada, siguiendo criterios similares a los descritos en las mejores prácticas de destrucción física.
El día de la operación, el procedimiento debe seguir esta secuencia:
- Conciliación por número de serie entre el inventario preparado y los equipos físicamente presentes.
- Firma de un responsable designado que actúa como testigo durante todo el proceso.
- Grabación en vídeo multiángulo desde el inicio hasta la entrega del certificado.
- Archivo inmediato del certificado y las evidencias audiovisuales en el sistema de gobernanza documental interno, no en una carpeta suelta.
Este archivo debe quedar disponible para auditoría interna en cualquier momento, no solo cuando llega una inspección externa. Los lectores que necesiten iniciar este proceso pueden consultar los criterios de cadena de custodia en operaciones de e-waste antes de solicitar presupuesto.
Hacia dónde va la destrucción de datos in situ
La exigencia de trazabilidad no va a suavizarse, va a endurecerse. Cada actualización normativa reciente, incluida la revisión de la UNE-EN 15713, añade más granularidad sobre clases de protección y menos margen para la documentación genérica. Los responsables de cumplimiento que sigan tratando el certificado de destrucción como un trámite administrativo van a quedarse atrás frente a auditores cada vez más exigentes.
El equilibrio real está entre seguridad y sostenibilidad. Destruir físicamente todo por precaución excesiva desperdicia hardware con valor de reutilización; no destruir lo suficiente expone a la empresa a sanciones. La recomendación de gobernanza más sensata es clasificar los datos por nivel de riesgo antes de decidir el método, y revisar a los proveedores certificados al menos una vez al año, no solo cuando surge un problema.
— Keith
Solicita destrucción in situ certificada con Usedcartridge
Ofrecemos destrucción in situ para volúmenes grandes, con certificación de cumplimiento ambiental y opciones de pago por activos con valor de recuperación. Frente a un proveedor que solo destruye o solo recicla, aquí se gestiona todo el ciclo: destrucción certificada de discos y servidores, recogida gratuita para empresas y emisión de certificado por número de serie tras cada operación.
Para solicitar presupuesto conviene tener a mano el volumen aproximado de equipos, el tipo de soporte (discos duros, SSD, cintas, servidores completos) y la ubicación donde se realizará la operación. Con esos datos, el servicio de destrucción de discos duros y datos permite programar la visita del equipo técnico y confirmar si aplica destrucción in situ o traslado certificado según el volumen.
Tras la operación, el cliente recibe certificado de destrucción con inventario serializado, registro audiovisual del proceso y documentación de cadena de custodia lista para auditoría. Si el volumen incluye también hardware con valor de recuperación, la solicitud de presupuesto de recuperación de activos TI permite combinar ambos servicios en una sola visita.
Fuentes
Para profundizar en los estándares técnicos mencionados, la guía NIST SP 800-88 Rev. 2 define los niveles de saneamiento clear, purge y destroy. La norma UNE-EN 15713:2024 detalla los requisitos de trazabilidad para destrucción confidencial en Europa. El artículo de Human-IT sobre destrucción in situ amplía la comparación práctica frente al procesamiento externo.
Preguntas frecuentes
¿Qué significa destrucción de datos informáticos?
Significa eliminar de forma irreversible la información almacenada en un soporte, ya sea mediante borrado criptográfico verificado o destrucción física del dispositivo, de modo que ningún dato sea recuperable con técnicas forenses.
¿Cuándo es obligatorio destruir datos in situ en vez de externamente?
Cuando el contrato o la normativa del sector exigen tolerancia cero al transporte de soportes sin destruir, o cuando los datos son de máxima sensibilidad y la empresa no puede asumir el riesgo de tránsito.
¿Qué debe incluir un certificado de destrucción válido?
Como mínimo, fecha del proceso, inventario con marca, modelo y número de serie de cada unidad, método aplicado y nombre del responsable que ejecutó la destrucción.
¿El borrado criptográfico sustituye a la destrucción física?
No siempre. Es una capa de protección eficaz y reutilizable, pero combinar borrado criptográfico con destrucción física reduce aún más el riesgo de recuperación forense en datos de alta sensibilidad.
¿Cuánto cuesta contratar destrucción in situ?
El precio depende del volumen, el tipo de soporte y la complejidad de acceso al lugar de la operación; Usedcartridge no publica una tarifa fija y recomienda solicitar presupuesto según el caso a través de su página de destrucción de datos.